把命令行 AI 编程智能体塞进口袋这件事,越狱圈又抢先了一步。开发者团体 OwnGoal Studio 把 OpenAI 开源的 Codex CLI 交叉编译到 aarch64-apple-ios 目标上,打成 .deb 软件包,供 rootless 与 RootHide 两种 bootstrap 的越狱设备直接安装。装好之后,在 iPhone 的终端里敲一个 codex 命令,就能让这个编程智能体在手机上读文件、改代码、跑多步任务。
需要说明的是,这是社区打包的非官方构建,OpenAI 并没有发布过 iOS 版本。下面把打包思路、安装要点和坑一次讲清楚。
Codex CLI 是什么,为何能跑进 iPhone
Codex CLI 是 OpenAI 在 GitHub 开源的命令行编程智能体,采用 Apache-2.0 协议,官方定位是在本地终端运行的轻量编码代理:读取本地文件系统,完成代码生成、审查、重构和多步任务。桌面端用 npm、Homebrew 或官方安装脚本就能装,官方文档对用法有完整说明。
OwnGoal 做的是打包而非分叉:打包仓库在固定的上游 commit 上拉取源码,套上 patches/ 目录里的 iOS 补丁,交叉编译出 CLI 本体和真正的 codex-code-mode-host sidecar,V8 用对应 rusty_v8 源码以 jitless 方式编译,没有偷换占位实现。一个 arm64 二进制覆盖两种系统布局,两个 .deb 的区别只在包的架构字段。
动手前先备齐三样东西
- 一台已越狱的 iPhone 或 iPad:iOS 15 或更新系统,且 bootstrap 能提供 shell。越狱与安装社区系统组件均有风险,请自行评估并承担后果。
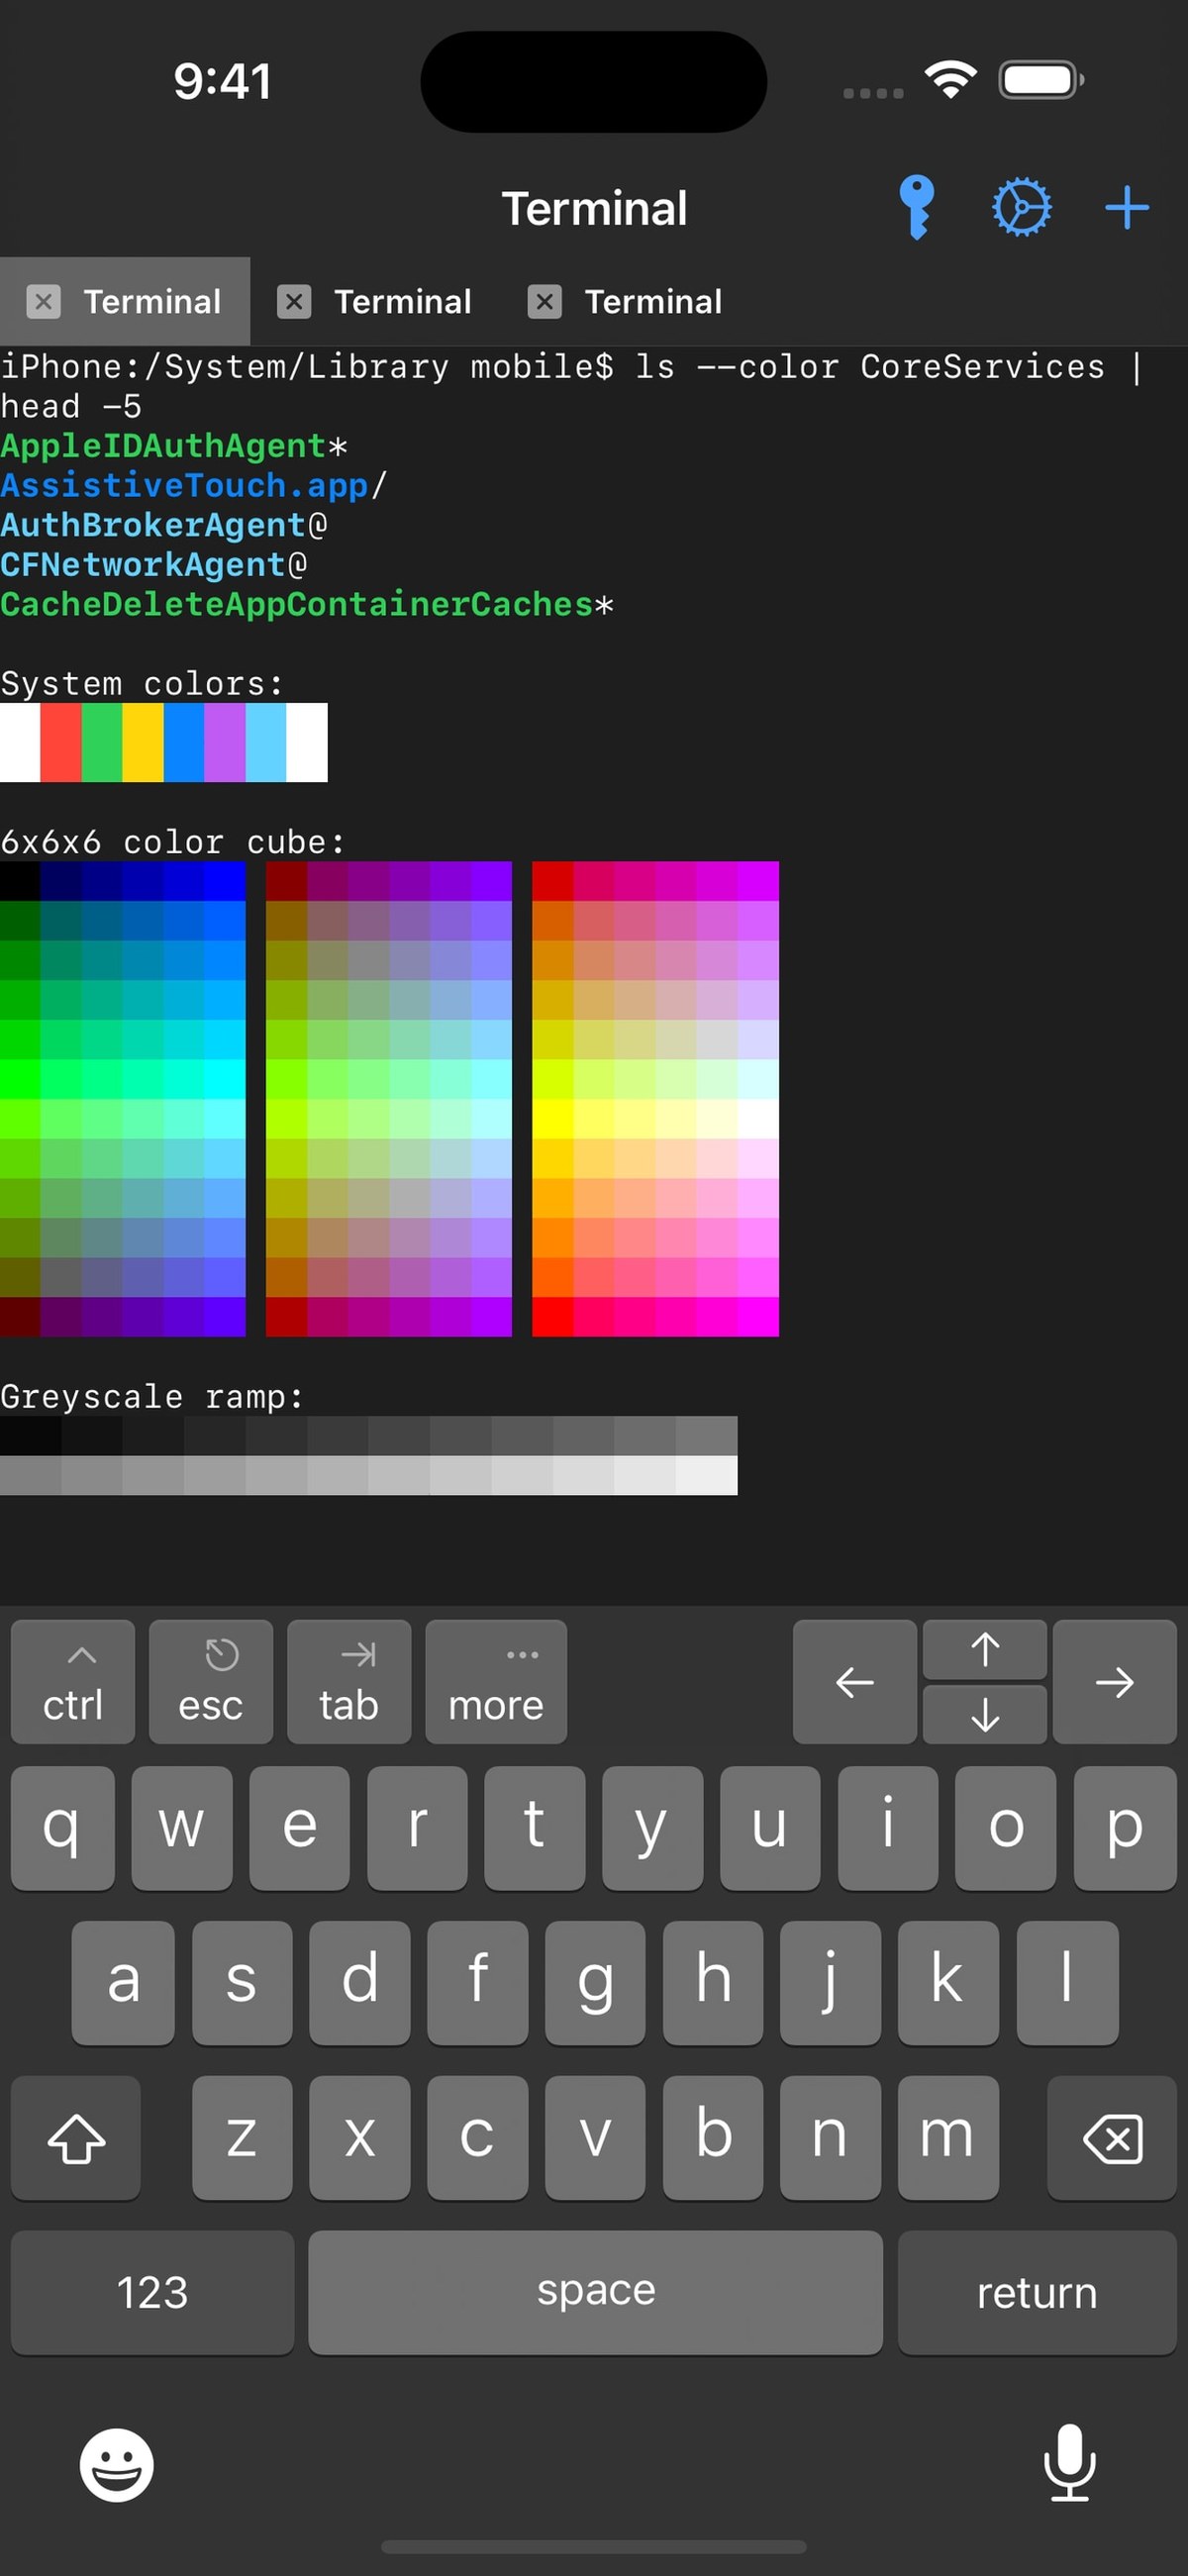
- 一个终端 App:推荐 NewTerm 3(Chariz 免费下载),在包管理器里添加源
repo.chariz.com搜索安装即可;用任何你已在用的移动终端也行。 - 一个 OpenAI 账号:ChatGPT 订阅或 API key 二选一。选 API key 的话,调用费用完全自负,订阅额度规则以 OpenAI 官方说明为准。
分清两个 .deb:看架构字段选包
这是整篇最容易翻车的地方。两个包内置的是同一个 arm64 二进制,架构字段标的是 bootstrap 布局而不是 CPU:rootless 包用 iphoneos-arm64,RootHide 包用 iphoneos-arm64e。RootHide 是基于 Dopamine 的隐蔽 rootless 方案,主打反检测,项目主页在此。拿不准自己设备的架构,在终端里问一句 dpkg:
dpkg --print-architecture以最新版 v0.162.0 为例(包体约 113 MB),对应关系是:
- rootless(Dopamine、palera1n rootless)→
wiki.qaq.codex_0.162.0_iphoneos-arm64.deb - roothide(RootHide Dopamine)→
wiki.qaq.codex_0.162.0_iphoneos-arm64e.deb
两种安装方式:软件源或 dpkg -i
方式一,包管理器直装:在 Sileo 等包管理器里添加 OwnGoal Studio 的软件源(源地址 apt.owngoal.dev,以 软件源仓库的说明为准),让包管理器自动匹配你的 bootstrap。
方式二,手动安装:到 GitHub Releases 页下载对应 .deb,传到设备后在终端执行:
dpkg -i wiki.qaq.codex_0.162.0_iphoneos-arm64.deb每个 Release 都附有 SHA256SUMS 文件,下载后建议先核对校验值再安装。
首次运行与登录
打开终端输入 codex 即可启动。登录与桌面版同一条路:选 Sign in with ChatGPT,设备会通过 uiopen 拉起浏览器完成跳转授权;用 API key 就按提示填入。认证完成后,它就能在终端里读写本地文件干活了。
装之前值得知道的几件事
- 纯终端体验:没有图形界面,所有交互都在命令行里完成,习惯图形化工具的用户需要适应。
- 必须联网:智能体要调用 OpenAI 的服务,离线状态下基本没用。
- RootHide 适配仍在验证:release notes 原文写着 RootHide device validation is pending,构建成功不等于所有交互路径在 RootHide 上都测过。
- 一个原理细节:这个 Rust 二进制没有链接 RootHide 的 libvroot,启动时会主动探测 bootstrap 的 shell 位置,而不是直接信任 /bin/sh,细节记录在仓库的 AGENTS.md 里。
- 旧路线参考:更早的 davghz/ios-codex 走 Node 方案、面向 iOS 13,思路不同;OwnGoal 这条线跟上游稳定版,是目前 Sileo 里能装到的主力。
最后提醒:越狱设备安装社区软件包请自担风险,API 调用费用自负;文中步骤以打包仓库 README 与 Release 说明为准,动手前先备份。
相关阅读:
