palera1n 是什么
palera1n 是目前 A8–A11 芯片设备(iPhone 6s 到 iPhone X)上最活跃的永久开源越狱项目,底层利用苹果 A 系列芯片的 bootrom 硬件漏洞 checkm8。因为 checkm8 固化在硬件里、无法靠系统更新修补,只要设备芯片在支持列表内,从 iOS 15.0 一路到 iOS 18.x 都能用同一套思路越狱。2026 年 10 月的稳定版已经把支持延伸到 iOS 18.6.1 / 18.6.2,本文讲清这两版系统上“在线免电脑”和“PC 端”两种玩法,以及新手最容易踩的坑。
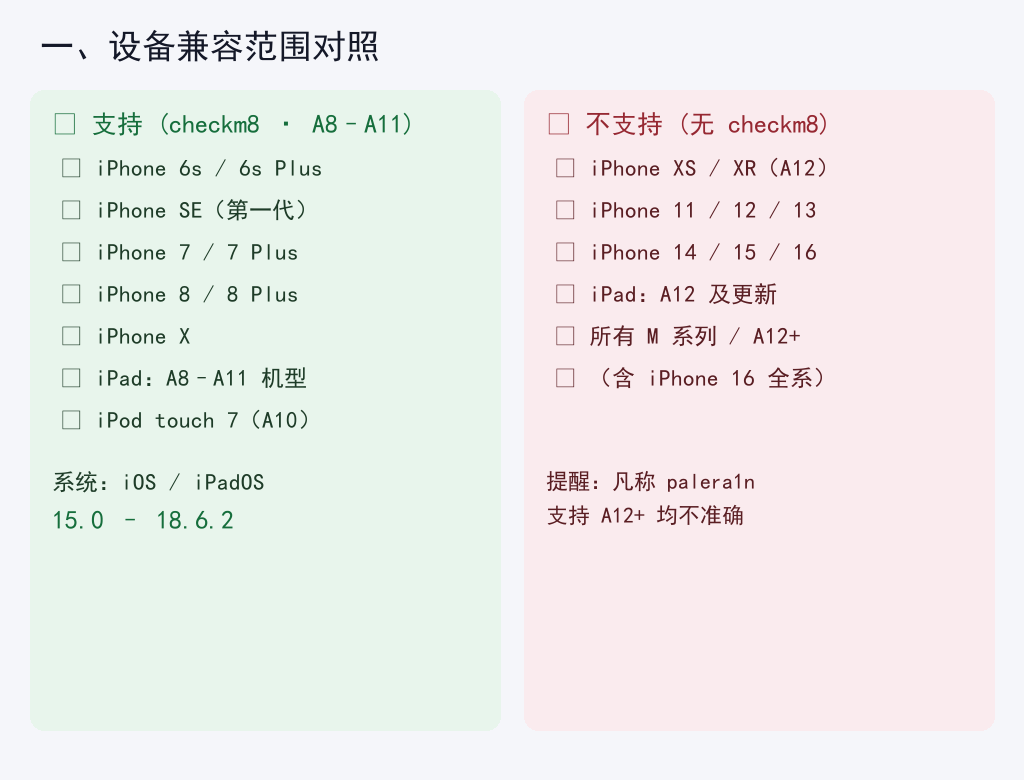
先说一个关键事实:palera1n 的“真越狱”依赖 checkm8,而 checkm8 只存在于 A8、A9、A10、A11 这几代芯片。iPhone XS(A12)及之后所有机型(包括 iPhone 16 全系)并不带这个漏洞,因此并不在 palera1n 的硬件支持范围内。凡是宣称“palera1n 支持 iPhone 16 / A18”的说法都不准确,请勿轻信。
一、你的设备能不能用
受 checkm8 限制,palera1n 支持的机型是 iPhone 6s / 6s Plus / SE(第一代)/ 7 / 7 Plus / 8 / 8 Plus / X,以及搭载 A8–A11 的 iPad、iPod touch 7(A10);系统版本覆盖 iOS / iPadOS 15.0 – 18.6.2,本文聚焦 18.6.x。拿不准自己的芯片,可看“设置 → 通用 → 关于本机”里的机型世代,或用下面这张对照图快速判断。
二、两种方法怎么选:在线 vs PC 端
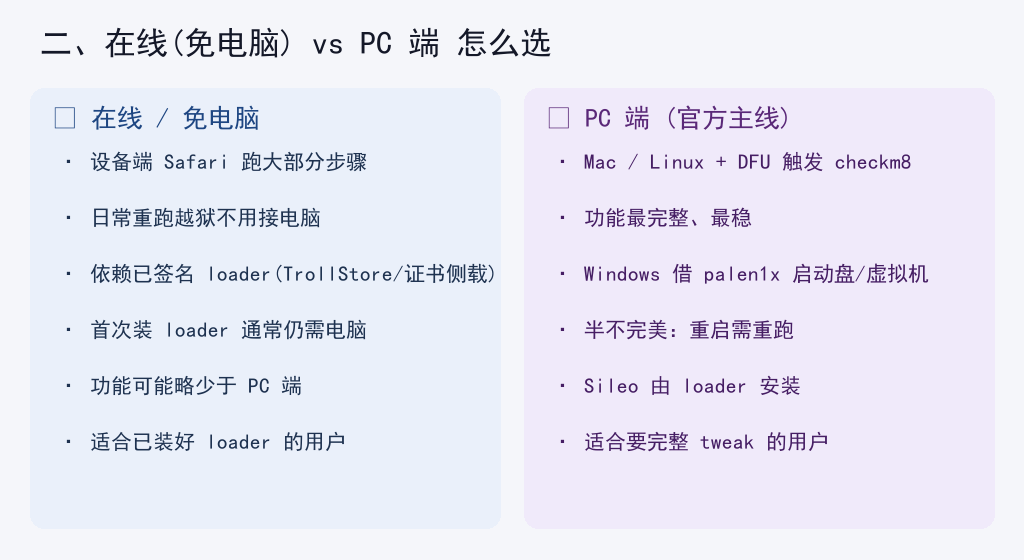
很多人搜到的“Palera1n Online”指用 Safari 在手机上完成大部分步骤、尽量少碰电脑的方案。但要把话说清楚:PC 端(官方主线)在 Mac 或 Linux 电脑上跑 palera1n,设备进 DFU 模式触发 checkm8,再由 loader 安装 Sileo,这是最稳、功能最完整的方式,也是“真越狱”的唯一可靠入口(Windows 原生不支持,通常借 palen1x 启动盘或虚拟机)。在线 / 免电脑端则通过已签名的 loader 应用(TrollStore 或企业证书侧载)把 palera1n 注入设备,之后日常可在手机上重跑,省去每次 DFU 接电脑。注意:纯网页“点一下就触发 checkm8”在公开资料里并不存在——checkm8 是 DFU 级漏洞,首次安装 loader 往往仍需电脑。所以“在线”应理解为“设备端运行 + 免 DFU 电脑”,不是“完全不用电脑”。
三、在线(免电脑)实操步骤
以下流程对应官方 Online 引导,适合已经把 loader 装好、想用手机端完成的用户:
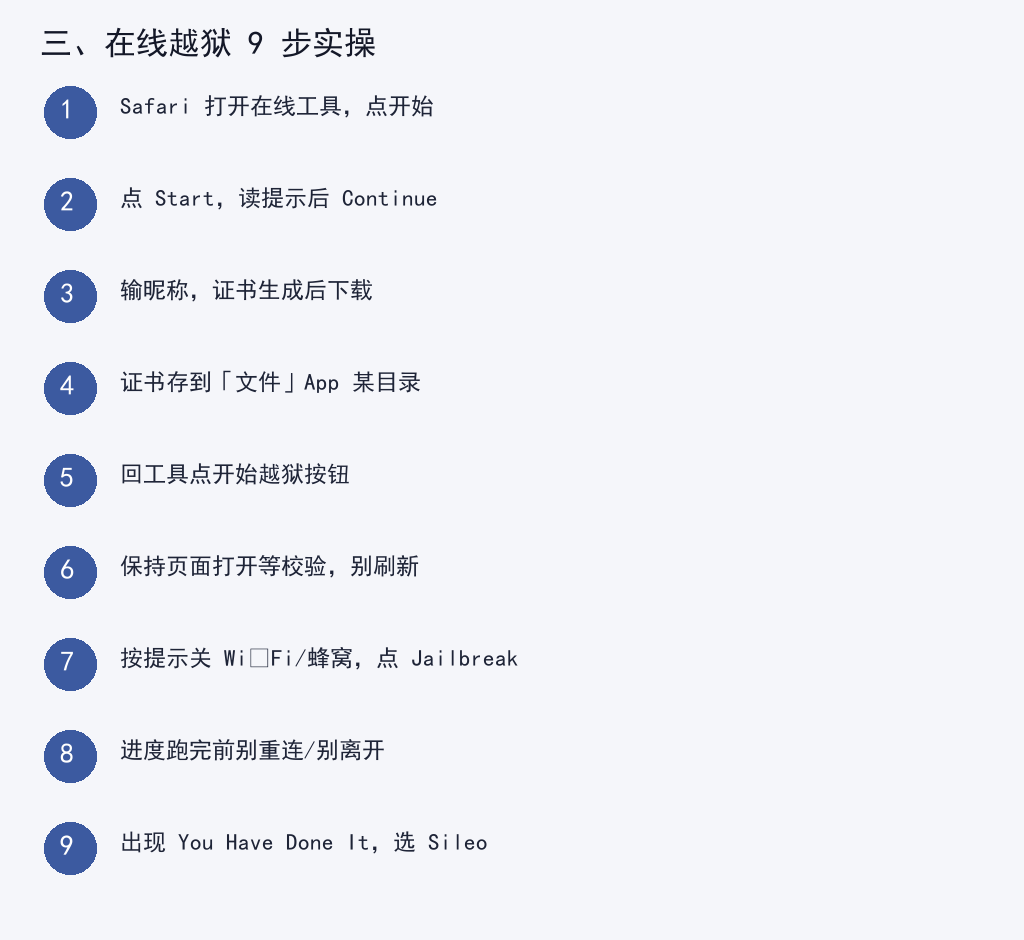
完成后桌面上出现 Sileo 即代表包管理器就绪。但要记住:Sileo 图标本身不等于已经“真越狱”,系统级 tweak 是否生效还要看底层环境是否就位。
四、PC 端(Mac/Linux + DFU)简述
如果你是 A8–A11 设备且想要完整功能,建议走 PC 端:① 电脑装好 palera1n(macOS 直接跑;Linux 用 palen1x 或原生;Windows 用 Linux 启动盘 / 虚拟机);② 设备升级到目标 iOS 18.6.x 并做整机备份;③ 数据线连电脑,设备进入 DFU 模式(屏幕全黑即成功);④ 终端执行 palera1n 命令,等待走完 checkm8 流程并安装 loader;⑤ 开机后打开 palera1n loader,点 Install 安装 Sileo。PC 端是半不完美(semi‑tethered):正常重启后越狱环境会消失,需再连电脑跑一次重新激活,不丢数据。
五、rootless 与 A11 密码两个要点
rootless 模式:iOS 15 起 palera1n 默认 rootless,系统分区只读、tweak 装在用户区。装插件时务必选“rootless 版”,旧 rootful 插件会失效或报错。
A11 必须关密码:iPhone 8 / 8 Plus / X 在越狱前请到“设置 → 面容 ID 与密码 → 关闭密码”。A11 带密码时 palera1n 无法正确建立环境(已知限制),关密码后再跑可避免卡死。越狱完成、Sileo 正常工作后,可酌情重新设密码,但部分功能可能受影响,建议保持关闭或减少依赖。
六、风险与免责
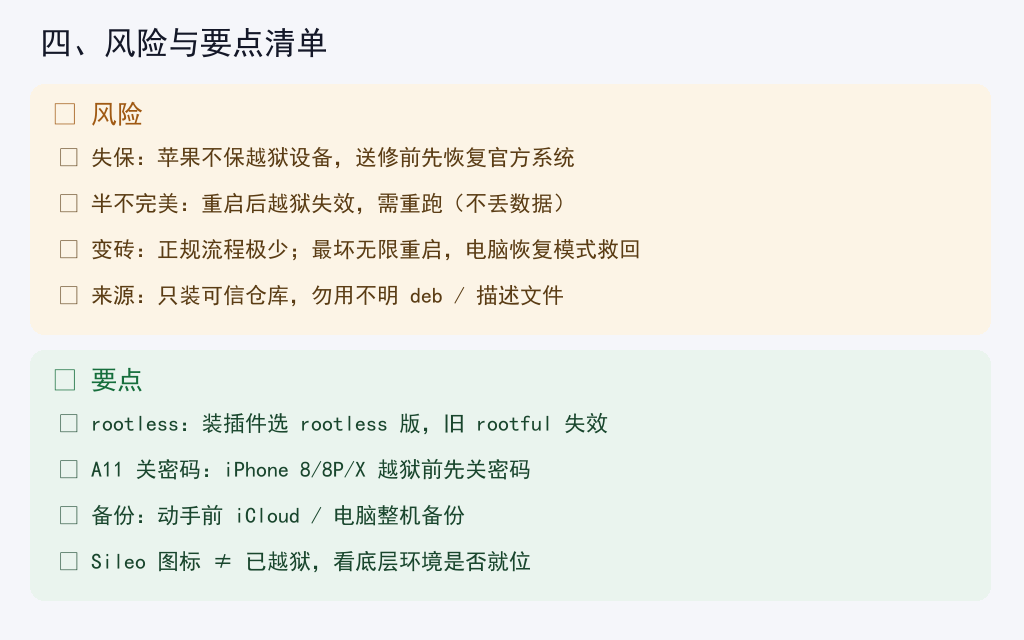
越狱有风险,请务必读完:失保——苹果不保修已越狱设备,需保修时先通过电脑恢复官方系统再送修;半不完美——重启后越狱失效,需重跑,并非一劳永逸;变砖 / 卡开机——正规流程下极少真变砖,最坏是无限重启,用电脑恢复模式刷机即可救回,数据可能丢失,所以备份是前提;来源安全——只从可信仓库(官方 palera1n 源、知名 rootless 源)装插件,来源不明的 deb / 描述文件可能夹带风险。本文不提供任何盗版应用商店或破解仓库地址。本文为技术教程,仅供学习研究使用;操作风险自负,请遵守你所在地区法律法规与苹果许可协议。
七、常见问题
Q:iOS 18.6.2 现在能越狱吗?
A:A8–A11 设备可以,palera1n 已支持到 18.6.2。
Q:iPhone XS / 11 / 16 能用 palera1n 吗?
A:不能。它们没有 checkm8,不在支持列表;任何相反说法都不可信。
Q:重启后要重新越狱吗?
A:要。palera1n 是半不完美,重启后需重跑(PC 端接电脑,或在线端重开工具)。
Q:装完 Sileo 但 tweak 不生效?
A:多半是装了 rootful 插件;卸载后改装 rootless 版,并确认仓库支持你的 iOS。
八、小结
palera1n 让 A8–A11 老设备在新系统上继续焕发可玩性,但“在线免电脑”只是把日常使用变得方便,真正的漏洞入口仍依赖 checkm8 + 电脑端流程。动手前先确认机型芯片、做好备份、读懂风险,再按本文步骤走,就能稳妥地把 Sileo 装起来。
