苹果在北京时间 11 月 10 日凌晨推送了 iOS 27.2.1 正式版,内部代号 24B156,属于典型的小步快跑式维护更新:没有新功能,官方更新说明也只有一句话,为 iPhone 提供错误修复和安全更新。别看说明写得简短,随更新一起公布的安全内容页里实实在在列出了九处漏洞修复,覆盖信息、AirPlay、蓝牙、App Intents 和 brotli 组件。对普通用户来说,这可能是近几周最值得点一下「下载并安装」的一次更新。
九个漏洞都补了什么
从安全内容页逐项看,这九处修复里有相当一部分围绕无线配对链路展开,也就是你手机和耳机、音箱、电视之间建立连接的那套流程。逐条过一遍:
- 信息:CVE-2026-113961,远程攻击者可能未经邀请加入 iMessage 群聊并接收其中的消息,属于授权问题,已通过改进验证修复;CVE-2026-113960,刚被拉进群的用户可能读到入群之前的历史消息,相关代码已被直接移除。
- AirPlay:CVE-2026-113968,蓝牙范围内的攻击者可能绕过配对码尝试次数限制;rapportd 组件里的 CVE-2026-113969 则让同一网络内的攻击者也能绕过同样限制,两处都通过改进状态管理解决。
- 蓝牙:CVE-2026-113970 是一处释放后使用漏洞,范围内的攻击者可能破坏进程内存,已通过改进内存管理处理。
- CoreUtils:CVE-2026-113965,恶意蓝牙设备可能无需用户交互就建立配对;CVE-2026-113964,附近攻击者可能绕过配对码尝试限制并静默完成配对。
- App Intents:CVE-2026-113963,应用可能访问敏感用户数据,由研究人员 László Várady 报告。
- brotli:CVE-2026-111497,处理恶意构造的输入可能触发越界写入并导致内存损坏,已通过改进输入验证修复。
苹果在安全说明里没有提到其中任何一个漏洞已被实际利用,但多家海外安全媒体都给出了同样的提醒:修复细节现在已经完全公开,没打补丁的设备面临的实际风险会明显上升。
信息和 AirPlay 的漏洞,为什么离你最近
九个漏洞里,对多数人来说真正扎心的是那两处 iMessage 群聊问题。按设计,新成员入群应该像拿到一张白纸,看不到加入之前的任何聊天;CVE-2026-113960 打破的正是这个预期。你在群里筹备一场惊喜派对,或者聊了些只属于当前这几个人的话题,后拉进来的人却可能翻个底朝天。更麻烦的是 CVE-2026-113961,理论上攻击者可以不经邀请加入群聊并接收之后的所有消息,等于聊天室的门锁形同虚设。
AirPlay 和蓝牙那几处漏洞则属于配对码防线被绕开。正常情况下,配对码连续猜错几次就会被限速锁住,绕过限制后攻击者可以反复尝试直到蒙对。这类攻击要求攻击者处于蓝牙范围内或同一网络内,在家用环境里风险不算高,但办公室、咖啡馆、机场休息室这类公共场合就不好说了。
和 iOS 27.2 是什么关系
iOS 27.2 是几周前的正式大版本,带来了播客和照片等新功能,我们此前专门做过上手体验,感兴趣可以翻回去看看;那一次更新同时还修掉了大量底层漏洞,越狱社区也专门盘点过修复规模。27.2.1 则是在大版本基础上的兜底补充,不碰功能,专心处理安全细节,两者并不冲突。停留在 27.2 的设备,少的就是这九处安全修复;升到 27.2.1,功能和补丁两不误。
此前测试日志里曝光 27.2.1 的时候,不少人的第一反应是「不带新功能,等它干嘛」,现在答案很清楚,就为这些补丁。从节奏上看,苹果把功能迭代和安全维护拆开发布,对小版本用户反而更友好,至少不用为了一个安全补丁去重新适应界面变化。
老机型同样收到安全更新
这次苹果同时给多个系统分支推送了更新:留在旧系统上的设备对应 iOS 26.7.3 和 iOS 18.7.12,Mac 侧有 macOS Golden Gate 27.2.1、Tahoe 26.7.3 和 Sequoia 15.8.3 三代齐发,watchOS 27.2.1、26.6.1 以及 visionOS 27.2.1 也一并到位。由于不少底层代码在苹果各平台之间共享,很多修复在不同系统上是同一条。
不过有个细节要注意,部分面向较旧设备的更新并不包含那两处 iMessage 群聊补丁,想完整堵上信息漏洞,需要设备本身支持 iOS 27 并装上 27.2.1。按官方适配口径,iOS 27.2.1 覆盖 iPhone 11 及之后的机型。
值不值得马上升级,怎么升
实际用下来,这类纯安全小版本很少出幺蛾子,改动面小、包体也不大,不少机型的下载体积在 1.5GB 以内,值得尽快装上。苹果虽然没给出漏洞被利用的证据,但补丁细节已经公开,拖得越久风险越大,日常重度使用 iMessage 群聊的用户尤其别等。
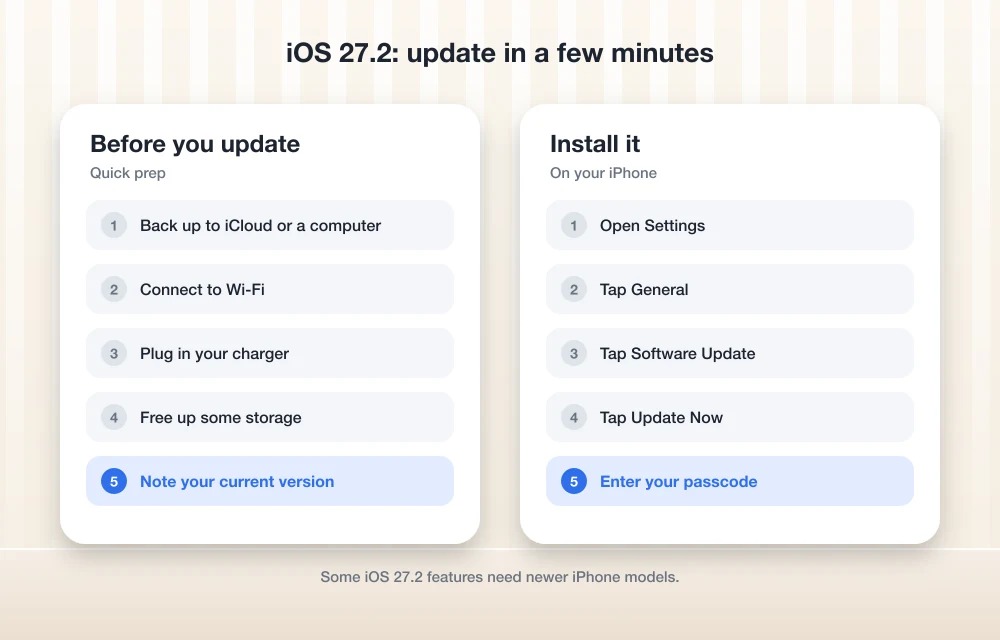
升级路径照旧:打开设置,进通用,点软件更新,看到 iOS 27.2.1 后选择下载并安装,输入一次锁屏密码,剩下的交给时间。动手之前建议连上 Wi-Fi、保持电量过半,并用 iCloud 或电脑做个备份,防的是万一。图省事的用户也可以顺手把自动更新打开,以后这类安全补丁到点就会自己装好,基本无感。
网友评论
- 「刚更完 27.2 没几天又来一个,苹果这是按周发版的节奏吗?不过看在修漏洞的份上还是老实装了。」
- 「群聊那个漏洞是真的有点吓人,幸亏我家里的群没什么秘密,公司群不敢想,已经催同事们都去更了。」
- 「iPhone 11 还能吃到 iOS 27 的安全更新,苹果这点确实厚道,就是更新包动不动两三个 G,16G 老用户哭晕。」
- 「有人升完续航翻车吗?想再等等反馈,反正我平时也不用 iMessage。」
- 「AirPlay 配对那个修复没太看懂,反正家里 HomePod 更完一切正常,该投还是投。」
总结
iOS 27.2.1 是一次典型的安全兜底更新:没有新功能可聊,但九个漏洞、尤其是 iMessage 群聊与 AirPlay 配对相关的修复,直接关系到日常聊天的隐私底线。设备在支持名单里的,别纠结,今晚就装上;还停留在 iOS 26.7 或 18.7 分支的用户,也记得去软件更新页面看看属于自己的那个版本。系统安全和功能新鲜感之间,前者的优先级永远应该排在前面的。
