10 月 20 日,谷歌在官方博客宣布为 Chrome 的安全浏览(Safe Browsing)增强保护模式追加三项新能力:分级网站警告、服务器端 Gemini 欺诈检测,以及针对 ClickFix 诱导套路的剪贴板防护。三项功能指向同一个目标——在用户上当之前,多拦一道。
截至 2025 年,增强保护模式的启用用户已超过 10 亿。谷歌给出的对比是:与标准保护模式相比,增强保护用户在假冒页面、社交工程等威胁面前约有十倍的安全提升。需要留意的是,按官方脚注,这组数字比较的是两类用户平均看到的警告次数,并非实际损失之差。
警告分级:可疑与危险分开对待
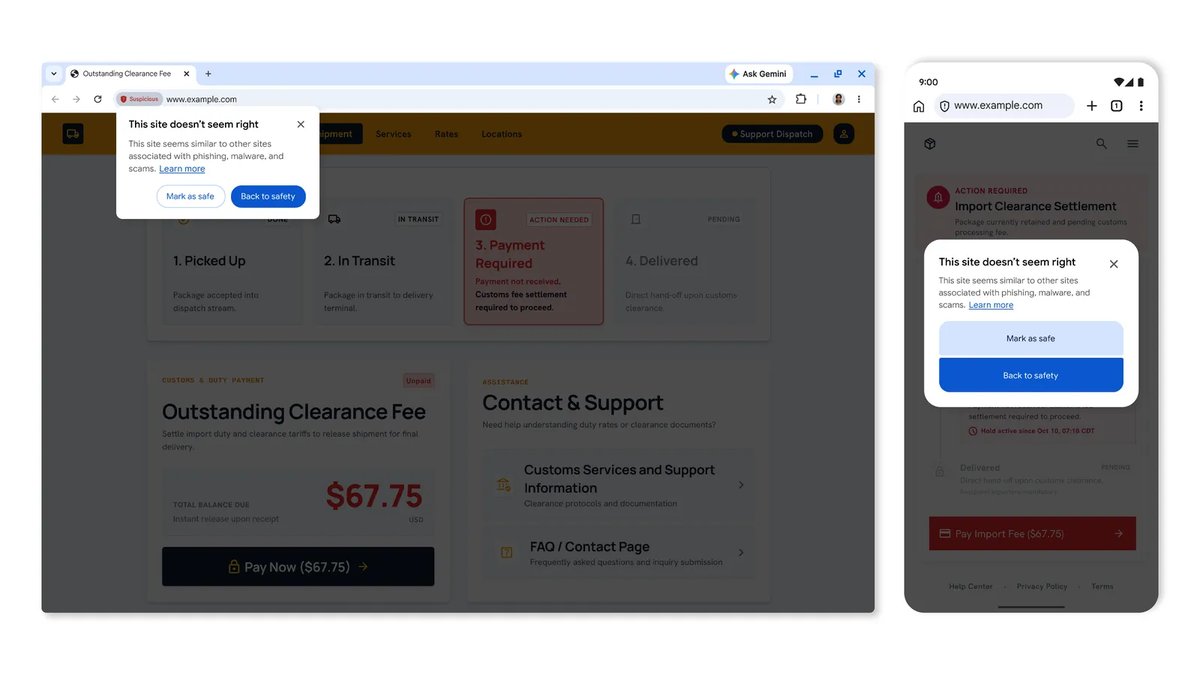
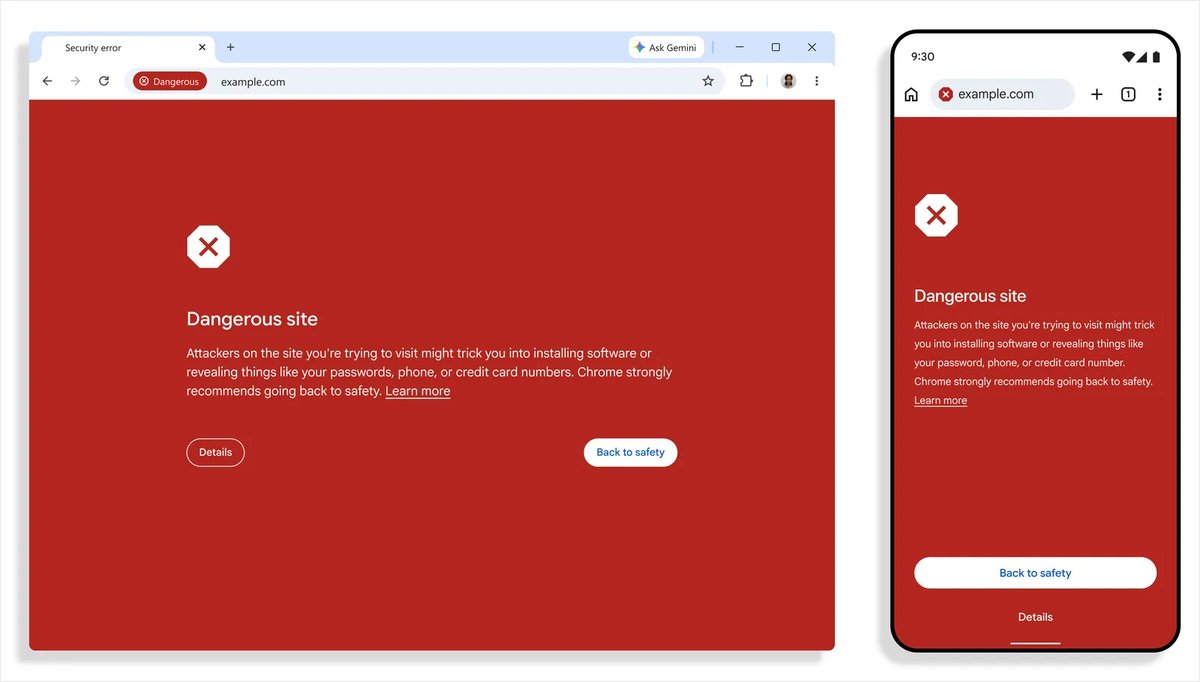
Chrome 过去的网站警告近乎「一刀切」:只有当系统高度确信某个站点存在恶意行为时,才会触发用户熟悉的整页红色拦截。这次谷歌把警告拆成两级——「可疑网站」针对置信度较低、可能造成伤害的页面;「危险网站」则继续沿用整页红色警告。
两级提示的差异主要体现在界面上。可疑网站警告采用了更温和的图标、颜色与文案,桌面端与移动端都会以弹窗形式出现,原网页内容不会被完全遮挡,而是压暗显示;用户可以选择返回安全页面,也可以在确认无碍后将其标记为安全。谷歌在博文中表示,这套分级与此前的下载安全体系(区分可疑文件与危险文件)一脉相承,目的是在低置信度场景下也能安全地扩大警告覆盖面——多提示,少误伤。
需要提醒的是,谷歌此次并未公布新警告的部署范围:它可能只面向增强保护模式用户,也可能逐步推给全部 Chrome 用户,官方目前没有给出时间表。
Gemini 检测上云:骗局覆盖面扩大
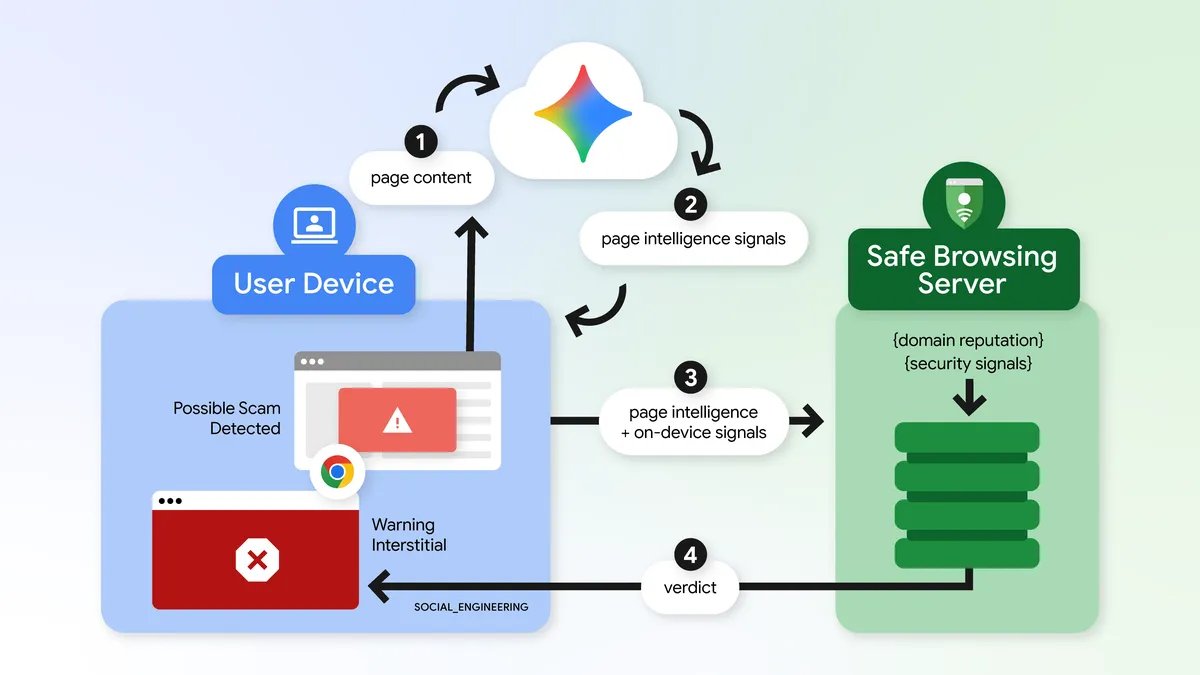
2025 年,Chrome 引入设备端 Gemini 模型,为受支持设备上的增强保护用户提供针对技术支持类诈骗的实时防御,效果得到了验证。这次谷歌把检测能力迁往更强大的服务器端模型:一方面不再依赖设备算力,所有增强保护用户都能被覆盖;另一方面把防护范围从技术支持骗局扩展到虚假杀毒软件、假冒浏览器更新等更广的骗局类型。
具体流程是:Gemini 评估页面所代表的品牌、页面意图以及诈骗可能性评分,安全浏览系统再结合域名信誉等信号,综合得出最终判定。隐私方面,只有当站点已经出现高置信度诈骗迹象时,页面文本才会被送出设备,且谷歌承诺内容为临时处理——不会被记录、留存,也不会用于模型训练。
业内人士的看法是,欺诈套路日益复杂,仅靠黑名单式的固定拦截已难以覆盖所有潜在威胁,这也正是谷歌把大模型引入检测链路的直接原因。
剪贴板防线:拆解 ClickFix 诱导
ClickFix 是近两年泛滥的社工套路:页面谎称设备出了问题,引导用户复制一段「修复命令」并粘贴运行。这些命令几乎总是调用系统自带的合法工具——PowerShell、cmd.exe 之类,安全行业称之为 LOLBin。因为工具本身受系统信任,入侵者得以绕过安全软件的盯防,而把下载环节从浏览器挪进终端,也直接绕开了 Chrome 现有的下载防护。
Chrome 的应对是盯住复制这个动作:当增强保护用户复制了疑似 ClickFix 脚本,剪贴板内容会先剥离个人身份信息,再送交安全浏览分析,判定危险即弹出警告。谷歌强调该机制以高精准度为目标,避免干扰开发者正常复制命令的操作。受平台特性所限,这道防线主要作用于桌面端。
「这一系统以高精准度为设计目标,在实时保护用户的同时,尽量减少对开发者正常活动的干扰。」——谷歌 Chrome 产品管理总监 Jasika Bawa
隐私账本:数据出设备的边界
新机制的代价也摆在明面上。增强保护模式本就比标准保护向谷歌上传更多浏览数据,此次更新又把被标记站点的页面文本和部分复制命令加进了这份清单。谷歌给出的承诺是临时处理、不留存、不训练,但这终究是其单方面声明,在意隐私的用户需要自己掂量。
是否开启因人而异。对普通用户——尤其是容易被假冒页面迷惑的长辈——增强保护的收益明显大于数据顾虑;对隐私敏感人群,标准保护加上自己的判断力可能更合口味。顺带一提,不少欺诈链接是从聊天软件里点进来的,在WhatsApp 内嵌浏览器里打开陌生链接时,同样值得多留个心眼。
一分钟开启增强保护
路径很简单:打开 Chrome 设置,依次进入隐私与安全、安全,选择增强保护即可,桌面端与移动端都支持,登录谷歌账号后设置还可同步。开启后即可获得上述全部新防护,功能细节可参阅谷歌官方博客的完整说明(Our latest defenses against evolving web scams)。
写在最后:多一道拦截,少一次踩坑
把三项更新放在一起看,思路其实很清晰:分级警告让「拿不准的风险」有了中间态提示,Gemini 上云把检测覆盖面做大,ClickFix 防护则把防线从浏览器延伸到了终端入口。目前它们都先落在增强保护模式内,全量推送尚无时间表。
机制再聪明,最后点「允许」的那一下仍然在你手里。看到「可疑网站」提示时多想三秒;遇到要求复制命令粘贴运行的页面,不用犹豫,直接关掉——宁可错关,也不要把权限交出去。
