又一款「免费追剧神器」出事了。10 月 9 日,国家互联网应急中心(CNCERT)发布风险提示:「荐片播放器」Windows 端应用程序内置后门功能,可在用户不知情的情况下采集终端信息、下载运行其他程序,并接收服务端指令执行任意代码,存在终端被远程控制、个人信息泄露等安全风险。目前,境内已监测到超 70 万台设备感染。
如果你或家人电脑上装过这款播放器,这篇文章值得花五分钟看完:它到底干了什么、怎么判断中没中招、中招之后怎么办。
一台「追剧神器」,怎么就成了后门
荐片播放器并不是无名小作坊的产品。公开资料显示,它由济宁爱看软件科技有限公司开发,支持 Android 与 Windows 双端,主打影视资源聚合:不用跳转浏览器,软件内部就能搜索播放电影、剧集、动漫,还支持磁力链接和网盘资源解析,界面清爽、宣称无广告。对想免费追剧的用户来说,这些卖点确实诱人。
它的传播也高度依赖「熟人链条」:第三方下载站、网盘分享、社交群组、短视频博主的「装机必备」清单。安装包常以个人证书签名,绕开正规分发审核,用户在安装过程中还容易忽略默认勾选的捆绑选项。火绒安全实验室的监测显示,这款软件安装完成后便会修改注册表、新增系统自启动服务——也就是说,哪怕你一次都没打开过它,恶意模块照样常驻后台。
需要说明的是,CNCERT 本次通报的分析对象是「荐片影视」网站提供的 Windows 端应用程序,该网站未在国内合法备案。其他端口是否存在同样问题,目前还没有结论。
后门到底能干什么
CNCERT 的分析把它的行为链条写得很清楚,归纳起来是「驻留、静默安装、偷信息、随时听令」四件事。
驻留。该程序通过注册表自启动项和系统服务保持后台运行,安装后可隐藏窗口自启动。更顽固的是,它通过操作注册表,让用户在任务管理器里禁用自启动的操作直接失效——你手动关掉,它换个方式回来。
静默安装第三方软件。后台会按服务器配置下载并隐藏运行第三方安装程序,装什么、从哪来,全由服务端决定。不少用户发现「电脑莫名多出一堆不知名软件」,源头往往就在这里。
采集终端指纹与行为数据。软件读取硬盘卷序列号和网卡 MAC 地址,生成设备唯一指纹并上报,服务端可以逐台识别你的电脑;同时记录推广活动编号、安装渠道、来源域名与安装时间。它还会监听剪贴板,把用户复制的特定链接静默替换为推广链接,并批量改写 36 种媒体格式的默认打开方式。
随时听令。这是最危险的一环。软件内置两条独立的脚本下发执行通道,分别每 30 分钟、每 20 分钟向服务端发送请求,可将服务端返回的特定内容直接作为代码执行。结合进程注入、内核驱动加载和内存执行能力,服务端能够持续向终端投递并运行其他程序,部分程序可以在不写入磁盘的情况下运行。其中服务 Jp_Update 与 BlackBone 指向的内核驱动加载能力,意味着它可以绕过常规用户态检测;内存执行则让恶意载荷不落盘,规避安全软件扫描。
对不同版本的比对还发现,该软件虽然多次更换通信域名、接口和加密方式,但隐藏自启动、静默安装、信息采集、剪贴板劫持、脚本下发执行及进程注入等主要恶意行为始终存在。改的是外壳,内核没变。部分模块被删除后,它还能自行下载安装恢复。
一周 70 万台:规模已接近僵尸网络
CNCERT 的监测数据显示,2026 年 9 月 15 日至 22 日期间,境内累计有 700,260 台设备感染该恶意软件,日上线受控终端数量最高达 251,880 台。一周之内超过 70 万台设备中招,单日最高超过 25 万台受控终端同时在线。
这个规模是什么概念?参考公开数据,国内 PC 端恶意程序年捕获量长期维持在数千万样本级别,但单一软件家族在一周内造成 70 万台设备受控、单日峰值 25 万台在线,意味着后门已经形成了稳定的控制网络,而非零星感染。有安全行业分析指出,如此规模的受控网络,已具备发起大规模 DDoS 攻击、分布式挖矿或数据窃密的基础设施能力。从性质上看,这次事件接近境外典型的 botnet 僵尸网络事件,只不过源头是境内分发的消费软件。
对普通用户来说,最实际的信号是:电脑莫名其妙多出陌生软件、浏览器主页被篡改、系统明显变卡、剪贴板内容被替换——出现这些现象,都值得按下面的方法查一遍。
你的电脑中招了吗:按 IOC 逐项排查
CNCERT 在通报中给出了完整的排查指标(IOC),普通用户可以照着下面几项自查。
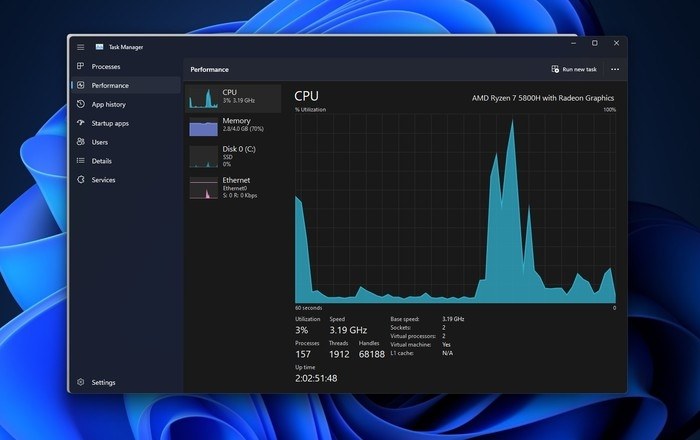
看自启动项。打开任务管理器,切到「启动应用」标签页,逐个检查列表里有没有不认识的程序,特别是名字与影视播放无关的条目,直接右键禁用。
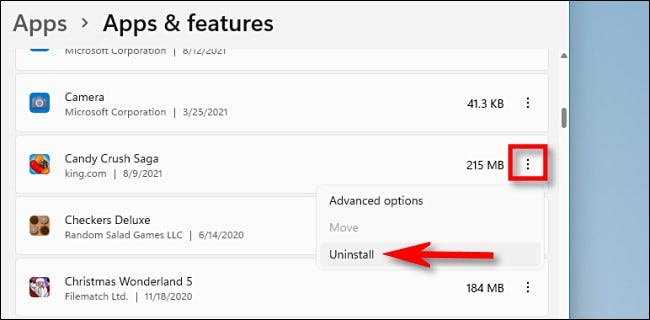
看已安装的应用。进入「设置 → 应用 → 安装的应用」,在列表里搜索「荐片」「jianpian」,如果出现相关程序,先别急着点卸载,往下看处置部分。
看注册表与服务。有一定基础的用户可以检查注册表 Run 键下的 JIANPIAN 项、SOFTWARE\JIANPIAN 键,以及名为 Jp_Update 与 BlackBone 的系统服务;同时留意安装目录、%APPDATA%\jianpianhelp\ 路径下的可疑模块,以及 %TEMP% 目录中的随机名可执行文件。
看网络连接。企业或进阶用户可以在边界安全设备上重点监测对 jptongji.jianpiancloud.com:8002/ssl.asp 等 8002 端口、ssl.asp 地址的周期性 POST 请求——30 分钟、20 分钟两个周期,是这个后门最典型的通信特征,看到这个规律基本可以确认有问题。
跑一次全盘扫描。用 Windows 安全中心或主流终端防护软件做一次完整的病毒和威胁扫描,并确认病毒库已更新到最新。
直接卸载可能还不够
很多人第一反应是「卸载不就行了」。CNCERT 的表述很明确:确认感染的终端应视为受控主机,隔离排查后建议重装系统。
原因在于这款后门的能力组合:内核驱动加载加任意代码执行,意味着它可以获得系统级权限,杀毒软件扫一遍、手动删掉程序列表里的图标,都不等于干净。部分模块被删除后还能从服务器自行恢复,单纯卸载反而可能打草惊蛇。
稳妥的处置顺序是:先断开网络隔离该电脑,避免它继续接收服务端指令;再用可启动的安全介质进行离线排查和清理;确认感染的机器,备份必要数据后重装系统。需要提醒的是,备份文件也可能夹带恶意模块,恢复数据前先过一遍扫描。
日常防范:五个习惯
CNCERT 给出的防范建议覆盖了从下载到巡检的完整链条,压缩成五条日常习惯,条条都适用。
一、只从正规渠道获取软件,不从非正规渠道下载安装捆绑推广的影视播放器;下载时核对数字签名主体,警惕以个人证书签名的安装程序;安装过程中留意默认勾选的捆绑选项。
二、开启终端防护软件的实时防护,并保持病毒库更新,别让防护软件「裸奔」。
三、遵循最小权限原则,日常办公不使用管理员账户,限制未知程序以管理员权限运行。
四、及时安装系统与常用软件的安全补丁,减少被利用的入口。
五、定期巡检终端自启动项、系统服务、进程与网络连接,关注剪贴板内容被替换、文件关联被篡改等异常现象,并留存终端与边界网络日志,为影响范围认定和溯源处置提供依据。
网友评论
- 中招了,昨天重装系统,浏览器主页和默认视频程序全被改过。
- 早就说过免费的最贵,看个剧把电脑搭进去。
- 任务管理器一看启动项十几个不认识的,现在整个人都不好了。
- 个人证书签名的安装包以后一律不碰,这坑踩过一次就够了。
- 公司机房昨天刚做完排查,这种规模真不能当成普通流氓软件看。
以上评论仅代表网友个人观点,不代表官方立场。
总结
荐片播放器这件事,本质上还是那个老道理:免费影视聚合的诱饵背后,往往藏着看得见的利益和看不见的木马。70 万台的感染规模说明它已经不是个别用户的倒霉,而是一条成熟的黑色产业链。
给你的行动清单就三条:没装的,现在起只从正规渠道下载软件,安装时瞪大眼睛看默认勾选;装过的,按上面的 IOC 清单逐项排查,确认感染就隔离、备份、重装;所有人,开启实时防护、打好补丁、定期巡检启动项。后门再会换域名,也怕用户较真。
