反撤销描述文件到底做了什么:拆开 mobileconfig,看它锁了哪些苹果域名
社区流传多年的 iOS 反撤销 DNS 描述文件,本文把它完整拆开:文件里只有两个 payload——一个受管加密 DNS 配置(走 Cloudflare Gateway 的 DoH)和一个 Web Clip,没有 MDM、没有根证书、没有 VPN。被路由的域名除证书校验服务外,还包括软件更新目录 mesu/gdmf、VPP 和 App Attest 基础设施,范围比想象中广。关键的 ppq.apple.com 并不在列表里,因此首次启动的 PPQ 验证依然会触发。签名只证明完整性,不代表苹果认可用途。
越狱后别再每 7 天重签一次:AppSync Unified 从装源到用 appinst 装 IPA 全流程

AppSync Unified 是一款越狱插件,装上之后可以直接安装未签名、假签名或者签名已过期的 IPA,不用像 AltStore、Sideloadly 那样每 7 天重签、也不会被 3 个应用的上限卡住。它由 installd 与 FrontBoard 两个模块组成,支持 iOS 5.0 到 18.2。本文给出添加官方源、安装、验证与命令行装包(appinst)的完整步骤。

不用一直插电脑:SideStore 侧载与自动刷新完整教程,配对文件这一步别搞错

SideStore 是 AltStore 的无线替代方案,靠一份配对文件加上本机 VPN 隧道,让 iPhone 直接给自己签名、安装和刷新 IPA,装完之后电脑基本就下岗了。整个流程只有第一次需要电脑参与,用来侧载 SideStore 本体并生成配对文件。本文从电脑端准备、StosVPN 配置、配对文件导入,一路讲到七天一次的自签刷新,以及想装超过三个应用时那条绕行的路。

巨魔环境下给 App 注入插件:TrollFools 从安装到卸载的完整流程

TrollFools 是一款跑在 TrollStore 环境下的原位插件注入工具,能把 dylib 或 deb 直接注入到已安装的应用里,而且不改变应用原本的权限。它适用于 TrollStore 支持的全部系统版本(iOS 14.0 到 17.0)。本文给出下载地址、安装步骤、注入与卸载流程、命令行工具用法和常见问题排查。

越狱后的第一件事装个终端:NewTerm 3 从安装到 SSH 完整教程

越狱之后如果只装一个工具,很多人会选终端。NewTerm 3 是这个方向目前完成度最高的选择:它是 NewTerm 2 的重写版本,支持 iOS 14 及以上,能在 iPad 上开出无限个分屏窗格,接上 iTerm2 的 Shell 集成之后连切换目录都不用重新输入,还能在 SSH 会话里直接上传下载文件。本文按顺序讲清怎么装、怎么配、怎么用,以及遇到问题怎么排查。

越狱后 App 一开就闪退?Choicy、Shadow、vnodebypass 三层绕过完整教程

越狱之后最常遇到的麻烦不是装不上插件,而是银行、支付、游戏这类 App 一打开就闪退或者提示设备不安全。这篇教程把绕过越狱检测的完整思路讲清楚:从最轻量的 Choicy 关闭插件注入,到 Shadow 的精细规则,再到 vnodebypass 的内核级隐藏,附带各方案支持的越狱类型对照表和软件源地址。

不越狱也能改系统开关:Nugget 从安装到生效完整教程,附各 iOS 版本支持对照

Nugget 是免越狱修改 MobileGestalt 的老牌工具,主力平台在 Windows,能改的东西比同类工具更杂:灵动岛、常亮显示、台前调度、充电上限、开机音效,甚至状态栏和锁屏挂件。但它的版本边界很清楚——走 SparseRestore 的只到 iOS 18.1.1,走 BookRestore 的到 iOS 26.1,26.2 起这条线彻底封死。本文把原理、准备、装用步骤与踩坑点一次讲清。

装个描述文件就能防掉签?iOS 反撤销 DNS 到底是怎么回事

侧载社区里流传的「反撤销 DNS 配置文件」被不少人当成万灵药,但它实际能做什么、屏蔽了哪些苹果服务、有哪些明确做不到的事,很少有人讲清楚。本文从描述文件的内部结构出发,逐步拆解它的原理、安装步骤、副作用与真实边界,包括证书「过期」和「撤销」的区别,以及它为什么不能替代真正的越狱签名方案。

越狱后想翻系统文件?Filza 文件管理器从安装到改文件完整教程

越狱之后,很多人第一件事就是想打开系统目录看看——改个 hosts、换个字体、装个 deb 包,这些操作都离不开一个文件管理器。Filza 是目前 iOS 上最成熟的这类工具,本文从它到底能干什么讲起,说清越狱版和 TrollStore 版的区别,再给出添加官方源、安装、认识 /var/jb 目录、改写系统文件的完整步骤,最后整理几个高频用法和常见故障的排查办法,新手照着做就能上手。

越狱后 tweak 总是不生效?ElleKit 与 PreferenceLoader 注入环境一次讲透

不少越狱新手装了一堆 tweak,结果要么提示注入失败、要么设置里压根看不到插件的开关,问题十有八九出在 ElleKit 和 PreferenceLoader 这两个底层组件上。本文讲清楚它们各自负责什么、为什么缺一不可,再给出装不上、设置里不显示 tweak 选项、进安全模式这几种常见故障的排查步骤,最后说明下载地址与不同越狱环境的兼容性,帮你把 tweak 注入环境理顺。

想降级先别急:iOS 固件签名状态怎么查,教你一眼判断现在能不能降

很多玩机的人一激动就想降级,结果刷到一半才发现目标版本早就停签了,白折腾一场。本文讲清楚 iOS 签名状态到底怎么看:ipsw.me 网页快速查、TSS Saver 顺带看、电脑端工具精准校验三种方式,并解释 Signed 和 Unsigned 分别代表什么、为什么停签后就刷不回去,最后说清不同机型降级的现实难度,帮你降级前先把「能不能降」这个最关键的问题查明白。

还没降级就先别后悔:iOS 怎么提前备份 SHSH Blobs 给未来留条后路

不少玩机的人都有一个遗憾:当年没备份 SHSH Blobs,结果想降级的时候只能干瞪眼。本文讲清楚 SHSH Blobs 到底是什么、为什么必须在系统还签名时备份,然后手把手教你三种备份方式:网页版 TSS Saver、电脑端 blobsaver、越狱后的 shshd 自动备份,并说清 ECID、ApNonce、Generator 这些关键参数怎么拿、降级到底可不可行,越狱/玩机玩家必读。

越狱后怎么装插件?Sileo 添加软件源与安装 tweak 完整教程

越狱成功只是第一步,真正好玩的地方在于给设备装 tweak。而装 tweak 绕不开 Sileo 这个包管理器。本文从 Sileo 是什么讲起,手把手教你怎么添加软件源、搜索安装插件、管理依赖、卸载更新,还整理了 Havoc、Chariz、Dynastic 等主流稳定源和避坑要点,越狱新手照着做就能上手。

越狱之后想彻底还原?Dopamine 移除越狱环境完整教程:从一键清除到 DFU 重刷

越狱一时爽,还原火葬场?其实没这么夸张。本文讲清 Dopamine 无根越狱环境的三条清除路径:App 内置的「移除越狱」、删除越狱 App 与 TrollStore 残留、以及最彻底的 DFU 模式重刷系统。每一步都说清楚触发条件、图标残留这类坑,以及清除后如何确认真的还原干净了。

DarkSword 漏洞链解剖:六个漏洞层层递进,iOS 18.4–18.7 打开网页就中招

DarkSword 是一套针对 iOS 18.4 至 18.7 的漏洞利用链,由六个漏洞环环相扣组成,从 WebKit 内核的远程代码执行,到两层沙盒逃逸、指针认证绕过,再到内核提权,全程无需用户交互,仅凭访问一个恶意网页就能完成。2026 年 7 月其源码泄露后开始大规模扩散。本文从技术角度拆解这条链路,并给出防御建议。

Dopamine 更新到 3.0.9:专治越狱「删不干净」,顺带修了个内核崩溃的坑

越狱工具 Dopamine 在 8 月下旬连更两个版本,最新来到 3.0.9。这一轮更新几乎都围绕「移除越狱后图标残留」展开:3.0.8 修了 iOS 18.4 及以上系统的残留,3.0.9 补上 iOS 18.0–18.3.1。更值得注意的是,官方提示 3.0 至 3.0.6 存在一个可能导致内核崩溃的隐患,建议升级到 3.0.7 及以上。本文详解更新内容与升级路径。

Safari 里点一下就能越狱?Coruna 免电脑网页越狱实测,iOS 13–17.2.1 都能用

iOS 越狱圈在沉寂两年多后,被一个叫 Coruna 的网页越狱工具重新点燃。它基于 WebKit 漏洞,用户只需用 Safari 打开官方网页点一下,就能在 iOS 13.0 至 17.2.1 的设备上注入插件、安装 TrollStore、开启 FLEX 调试,全程无需电脑、无需签名安装任何 App。本文拆解它的来历、原理、上手步骤与风险。

usbliter8 来了:iPhone XS 和 11 的 BootROM 被撕开一道口子,「Checkm9」时代还远吗

安全研究团队 Paradigm Shift 公开了针对 A12、A13 芯片 SecureROM(BootROM)的新漏洞 usbliter8,并放出技术文章与完整 PoC 源码。漏洞利用 USB 控制器的 DMA 指针下溢,可在 iPhone XS、iPhone 11 等设备上启动未签名代码,且无法通过软件更新根本修复。该漏洞目前处于 tethered 模式,仍需 RP2350 开发板等硬件配合。

iPad 终于能跑真 macOS 了:VirtualMacOniPad 让 M 芯片平板变身 Mac,还能跑 Xcode

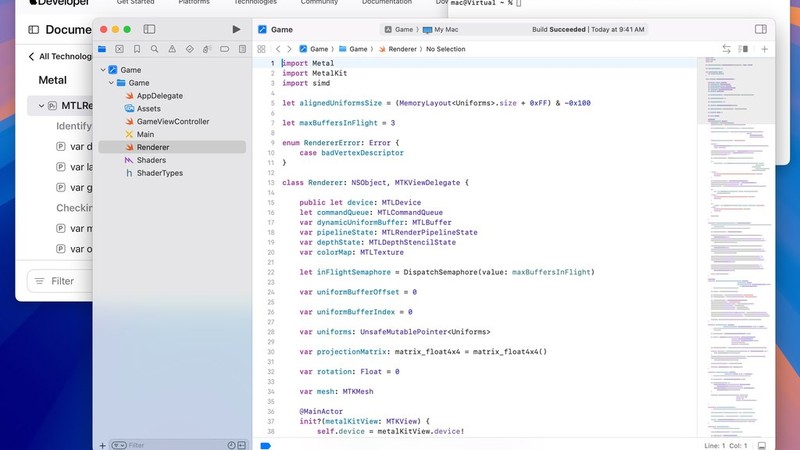
开源项目 VirtualMacOniPad 让搭载 M 芯片的 iPad 在本地直接运行完整的 macOS 桌面系统,甚至能跑 Xcode 和终端。它利用 M1/M2 芯片的硬件虚拟化与图形加速,要求设备处于 iPadOS 16.0~16.3.1 且已越狱,支持安装 macOS 12 Monterey 到 15 Sequoia。