usbliter8 来了:iPhone XS 和 11 的 BootROM 被撕开一道口子,「Checkm9」时代还远吗
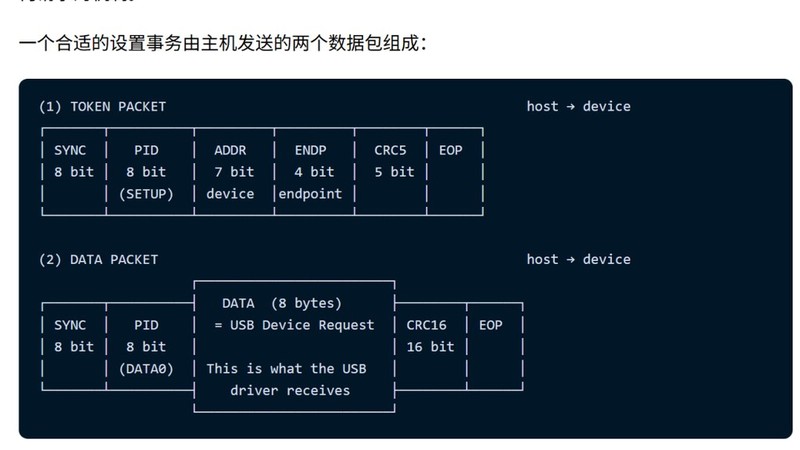
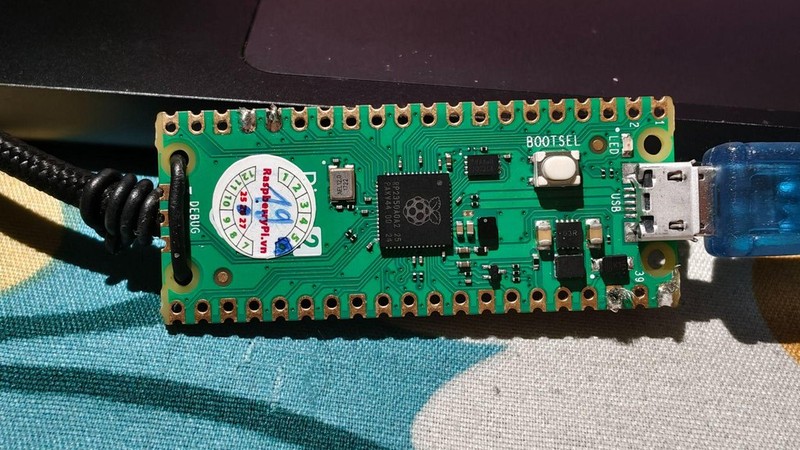
安全研究团队 Paradigm Shift 公开了针对 A12、A13 芯片 SecureROM(BootROM)的新漏洞 usbliter8,并放出技术文章与完整 PoC 源码。漏洞利用 USB 控制器的 DMA 指针下溢,可在 iPhone XS、iPhone 11 等设备上启动未签名代码,且无法通过软件更新根本修复。该漏洞目前处于 tethered 模式,仍需 RP2350 开发板等硬件配合。