iPad 终于能跑真 macOS 了:VirtualMacOniPad 让 M 芯片平板变身 Mac,还能跑 Xcode
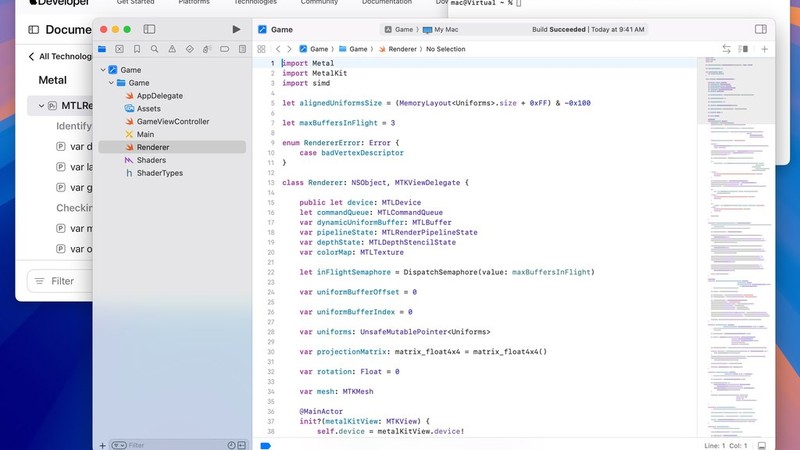
开源项目 VirtualMacOniPad 让搭载 M 芯片的 iPad 在本地直接运行完整的 macOS 桌面系统,甚至能跑 Xcode 和终端。它利用 M1/M2 芯片的硬件虚拟化与图形加速,要求设备处于 iPadOS 16.0~16.3.1 且已越狱,支持安装 macOS 12 Monterey 到 15 Sequoia。
关注本站头条账号,内容更精彩
技术QQ群:9349337、961538558、9427614
开源项目 VirtualMacOniPad 让搭载 M 芯片的 iPad 在本地直接运行完整的 macOS 桌面系统,甚至能跑 Xcode 和终端。它利用 M1/M2 芯片的硬件虚拟化与图形加速,要求设备处于 iPadOS 16.0~16.3.1 且已越狱,支持安装 macOS 12 Monterey 到 15 Sequoia。
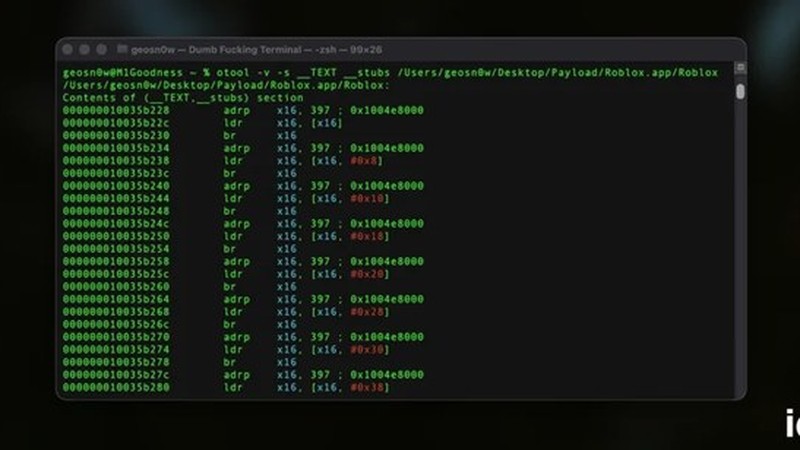
越狱 tweak 开发绕不开函数劫持,而 __got 与 __la_symbol_ptr 正是其中的关键。本文从 ELF 的 GOT/PLT 讲起,说明 iOS 上 __DATA_CONST.__got 与 __DATA.__la_symbol_ptr 的区别、tweak 注入的工作方式、mprotect 绕过只读保护,以及 A12+ 设备 PAC 指针认证带来的变化。
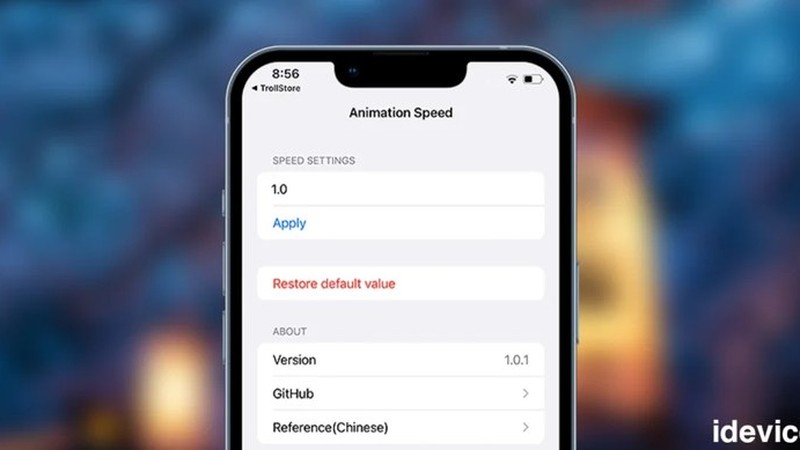
苹果把 iOS 的界面动画速度锁死在固定值,AnimationSpeed 这款 TrollStore 专属工具让用户无需越狱即可自由加快或放慢系统动画。本文介绍其支持范围、安装步骤、越狱版 tweak 以及与 iOSspeed 预设工具的差异,适用于 iOS 14 至 17.0 设备。
Carbon 是一款面向 32 位旧款 iOS 设备的网页越狱工具,支持 iOS 8.0 至 9.3.6,无需连接电脑、无需签名 IPA,直接用 Safari 打开网页即可一键越狱。本文介绍其支持的设备、越狱步骤、完美越狱补丁以及风险提示。
2026 年 7 月底,iOS 17 首个公开越狱工具 Relaxin 开启公测并完成真机实测。它基于新的底层提权漏洞,突破 SPTM/PPL 防护,采用 RootHide 无根环境并自带检测屏蔽能力。本文介绍支持条件、两种安装方式、越狱执行与常用源配置。
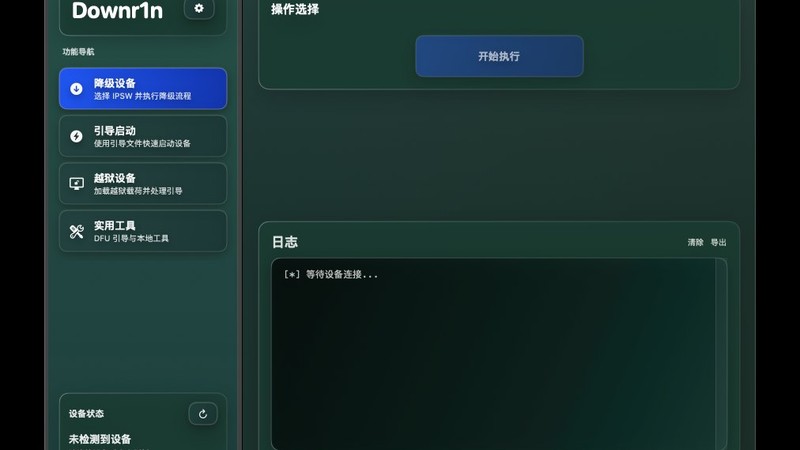
Downr1n 是一款针对 A9-A11 芯片的图形化强制降级工具,可将 iPhone 8/8 Plus 与 iPhone X 免 SHSH 回退到 iOS 14/15。本文介绍其支持范围、SEP 不兼容带来的功能取舍,以及从刷机、越狱、备份激活文件到引导启动的完整流程。
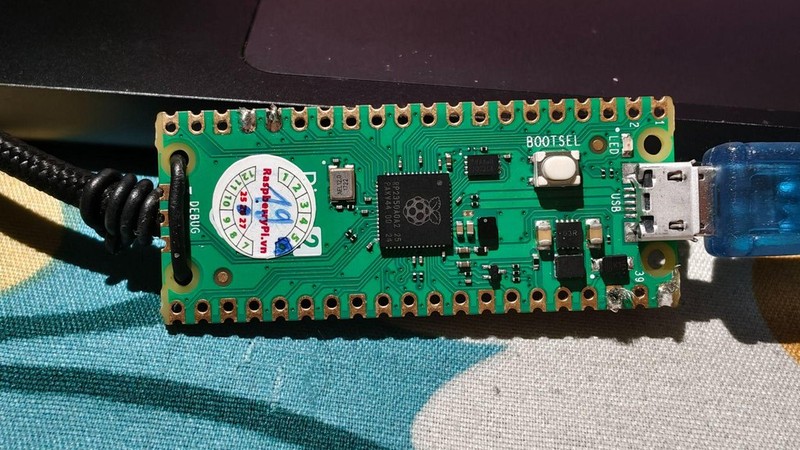
基于 A13 芯片 SecureROM 硬件漏洞 usbliter8,开发者 34306 与 wh1te4ever 推出的开源项目 usbliter8-fun,已在 iOS 27.0 beta 2 上实现硬件级注入、挂载自定义固件(CFW)并部署 Sileo。本文梳理其原理、硬件搭建与完整操作流程,并强调其面向开发者、会抹除数据与禁用基带的严重风险。
越狱后想修改 iOS 系统字体,却因为无根越狱(rootless)无法直接改写只读的系统目录?MiniBindFS 通过“复制目录并挂载回原位置”的方式,把只读目录变成可修改的副本,重启即可恢复。本文介绍 MiniBindFS 的原理、支持环境与完整使用步骤。
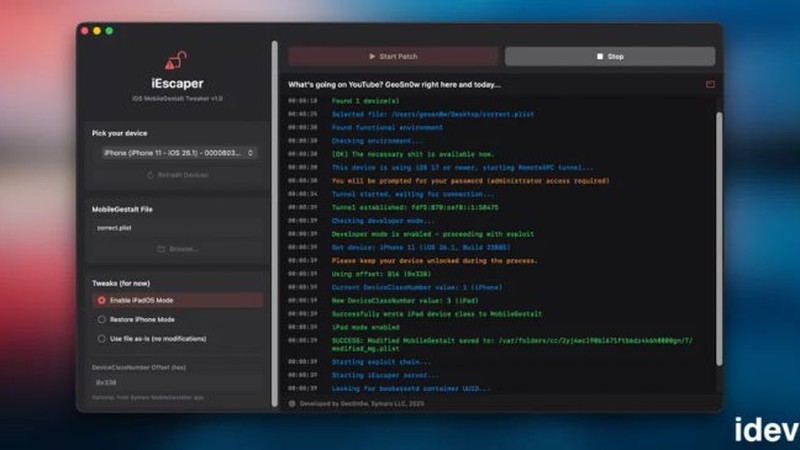
越狱开发者 GeoSn0w 发布全新工具 iEscaper,基于 bookrestore 沙箱逃逸漏洞,在不越狱的情况下修改 MobileGestalt 配置文件,让运行 iOS 17.0 至 iOS 26.1 的 iPhone 直接开启 iPadOS 风格 Dock、窗口化应用与台前调度。本文介绍其原理、支持范围、使用步骤与变砖风险提示。
surrealra1n 是一款利用 A12/A13 芯片 usbliter8 Bootrom 漏洞实现降级的开源脚本工具。本文以 iPhone SE2 为例,实测从 iOS 26.6.1 有线降级到 iOS 15.2 的完整流程,涵盖支持设备、固件准备、开发板烧录、两阶段刷机与激活凭证备份还原等关键步骤,并说明 Tethered 有线降级的限制与风险。降级成功后即可安装 TrollStore 与 Dopamine 越狱。
TrollStore 是由 Lars Fröder 开发的永久签名工具,让未越狱的 iOS 用户无需每 7 天重新签名即可无限期安装 IPA 文件。本文介绍 TrollStore 与 TrollStore 2 的区别、CoreTrust 漏洞原理、兼容的 iOS 版本范围,以及通过 Misaka 或 Picasso 包管理器安装 TrollStore 的具体步骤。
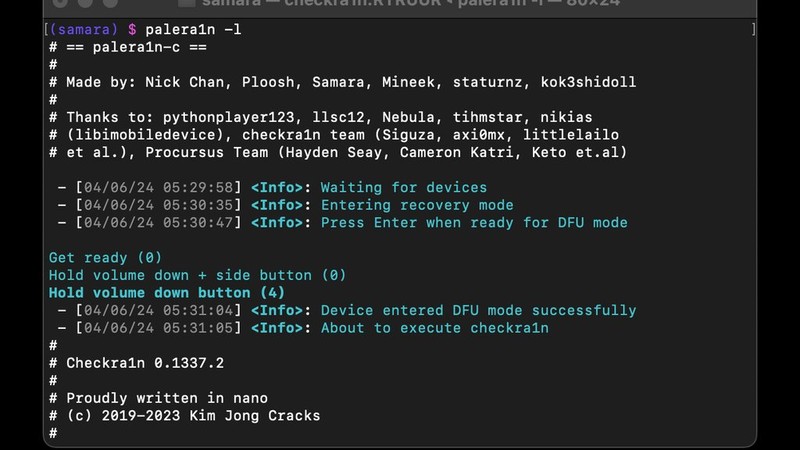
palera1n 是基于 checkm8 硬件漏洞的半受限越狱工具,支持 A8 至 A11 芯片设备越狱 iOS 15 至 iOS 18。本文综合 palera1n 官网与多份教程,介绍 palera1n 无根/有根模式的区别、支持的设备列表,以及如何在 Linux 或 macOS 上通过终端命令完成 iOS 18 / iPadOS 18 的越狱。
越狱开发者 opa334 于 2026 年 8 月发布 Dopamine 3.0,成为首个支持 iOS 26 的公开无根越狱工具。本文综合 iClarified、RedmondPie、CSDN 等多家来源,梳理 Titan 与 momentarius 两条 PPL/SPTM 绕过路径、ClearSword 漏洞利用链,以及 A12/A13 设备在 iOS 26.0-26.0.1 上的安装步骤与兼容性范围。
如何越狱 iOS 18 完整指南。本文介绍 iOS 18 的越狱方案:目前唯一可靠的越狱工具仍是开源工具 PaleRa1n,它属于半受限越狱,需要连接电脑完成越狱,重启后可回到未越狱的普通模式启动。文中对比了无根越狱与有根越狱两种方式,并说明能否越狱 iOS 18 主要取决于设备所用芯片,同时整理了各工具对 A 系列芯片与不同机型的兼容性情况。
GusActivatorPro A12+ 绕过激活工具介绍。本文介绍该团队推出的最新绕过物主锁定界面软件,用于帮助忘记 iCloud 账户密码、被锁在设备之外的用户重新使用 iPhone 或 iPad。文中说明其适用场景(如亲朋赠予、粗心忘记密码导致设备无法使用),并强调该软件面向 A12 及以上芯片机型,可协助绕过激活锁并实现插卡使用。
如何越狱 iOS 17.3.1 指南。本文根据设备型号介绍 iOS 17.3.1 的越狱可行性:越狱后可安装插件、主题与各类工具增强体验,但能否成功取决于设备型号与所用芯片。文中列出当前 iOS 17.3.1 可越狱的设备清单,并建议用户优先查看持续更新的越狱工具总览页,最后逐步指导在受支持设备上完成越狱操作。
TrollStore Helper 返回 1 错误修复。本文针对安装 TrollStore 时出现 TrollStoreHelper 返回 1 的报错给出解决办法。文中说明 Picasso 服务在 11 月 29 日前提供两天免费安装窗口,适用于所有 ARM64E(A12 及以上)设备的 iOS 与 iPadOS 16.0–16.5,并指出 M1 芯片 iPad Pro 不在此列,同时提供排查与修复步骤。
TrollStore 2 永久签名程序介绍。TrollStore 2 由 Lars Fröder 开发,可绕过 App Store 验证,无限期安装任意 IPA 应用而无需每 7 天重新签名,并支持应用自动刷新。文中介绍其兼容性从原先的 iOS 14.0–15.4.1 扩展到 iOS 15.5–16.6.1 乃至 iOS 17.0,以及面向未越狱设备的旁加载原理与使用方法。
iOS 16 与 iOS 15 解锁 iCloud 激活并检查 IMEI。本文解析 iCloud 激活锁与 SIM 锁对用户的影响:激活锁默认开启,导致忘记凭据或买到锁定设备的用户被锁在系统之外。文中介绍在 iOS 16、iOS 15 上绕过 iCloud 激活与 SIM 锁的方法,并说明如何检查设备 IMEI 以判断锁状态,帮助用户处理被锁设备。

Fugu15 越狱发布,适用于 iOS 15.0 至 15.5。本文报道开发者 Linus Henze 于 2022 年 10 月 31 日公开 Fugu15 源码库,这是 iOS 越狱社区的重大发布——iOS 15 发布一年多来一直缺少公开越狱。文中介绍 Fugu15 使用作者自研的内核漏洞利用与 PAC(指针认证码)绕过实现,并解析其内核补丁查找器原理及对 iPhone XR 等设备的支持。