JIT 是什么,为什么模拟器离了它就卡成幻灯片
先说结论:你在 iPhone 上装了模拟器(PojavLauncher、DolphiniOS、UTM,或者最近很火的安卓运行工具 Husk),打开游戏卡成幻灯片,九成是 JIT 没开。
JIT 全称 Just-in-Time,即时编译。模拟器要把游戏机的指令翻译成 iPhone 芯片听得懂的指令,逐条翻译慢得离谱,JIT 的做法是整段翻译、缓存起来反复用,帧率差距就是这么拉开的。对吃性能的模拟器来说,这就是「能玩」和「不能玩」的区别。
麻烦在于,JIT 意味着应用在运行时往内存里写可执行代码,iOS 把这当成安全红线:App Store 应用一律禁止,侧载的 IPA 想用 JIT,必须有一个调试器「附加」到这个应用上才放行。所以 2024 年 Apple 虽然开放了模拟器上架,却没开放 JIT,官方商店里的模拟器至今都是轻量级,重量级模拟全在侧载这一边。
这也是为什么 Husk 这类项目把 JIT 列为硬性前置条件:它的转译层和 QEMU 全系统模拟两条路都依赖 JIT,权限没开的话应用能打开,游戏就是起不来。
对号入座:你的系统版本决定走哪条路
开 JIT 的方法这几年一直在变,先看清版本再动手,别抄旧教程。
- iOS 26 及以上:Husk 这类应用已内置 StikJIT,应用自己就能开 JIT,不用装第二个应用;iOS 27 更进一步,配对直接在系统设置里完成,全程不用电脑。
- iOS 17.4 至 18.x:装 StikDebug(旧名就叫 StikJIT),配对文件加回路 VPN,免电脑激活。
- iOS 14.0 至 16.6.1、部分机型到 17.0:TrollStore 能装能永签,长按应用直接以 JIT 打开。
- 已越狱的旧系统:Dopamine 越狱后打开「Allow JIT in Apps」开关,一步到位。
还有个容易踩的坑:iOS 26 起 Apple 收紧了规则,以前的「通用授权」没了,每个应用要自己适配新的 JIT 方式。SideStore 官方文档列的兼容名单目前就那几个:UTM、Amethyst、MeloNX、DolphiniOS、Flycast、Manic EMU、ARMSX2 等。你的应用不在名单里,工具再怎么折腾也没用,具体以 SideStore 文档和 StikDebug 公告的更新为准。
路线一:iOS 26 及以上,用 StikJIT 内置方案
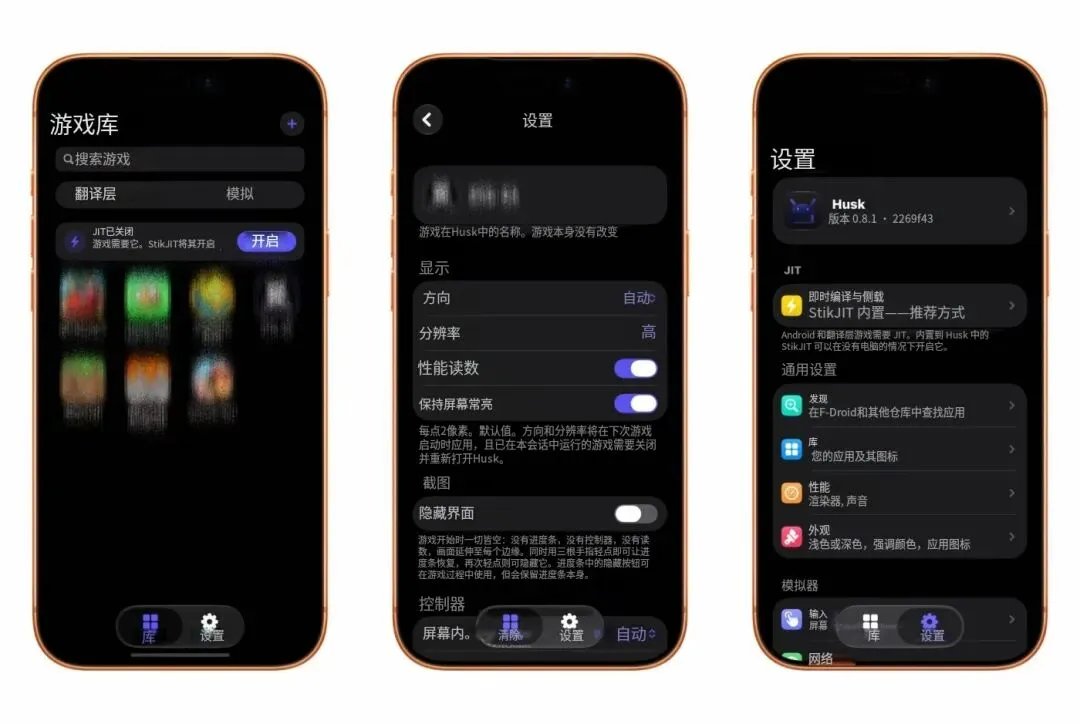
这是目前最省事的一条路。StikJIT 现在是一个开源的 iOS 框架,代码在 GitHub 的 StikJIT 仓库,应用开发者把它集成进自己的应用后,应用就能通过设备的 RSD 隧道给自己开 JIT,不再需要你额外装一个调试器应用。
以 Husk 为例,操作就三步:
- 用 SideStore、AltStore 或 TrollStore 装好 Husk,它要求 iOS 16.0 及以上,IPA 从官方 GitHub Releases 拿,别用第三方下载站的。
- 打开 Husk,进 Settings › JIT & Sideload,跟着引导走完内置 StikJIT 的初始化。
- 回到游戏库,界面会提示「JIT 已关闭,游戏属配套,StikJIT 将其开启」,点「开启」就行。
iOS 27 上更干脆:配对在手机上自己完成。应用会发起配对并给出配对码,你到设置 › 隐私与安全性 › 开发者模式里输入确认即可,从头到尾不用碰电脑。前提是手机得用侧载方式安装,App Store 版本拿不到这个权限。
路线二:StikDebug 配对激活,iOS 17.4 到 18.x 的通用解
系统版本在内置方案覆盖不到的区间,StikDebug 是社区目前最推荐的方式,源码在 GitHub 的 StikDebug 仓库。它的原理是在手机上跑一个「调试器」,伪装成电脑给目标应用附加,从而激活 JIT。注意它和 StikJIT 是两个东西,StikDebug 是独立应用,StikJIT 是给开发者集成的框架。
准备工作三件套:
- StikDebug 本体:IPA 从官方渠道侧载安装。它曾上架 App Store,后来被下架,商店里搜不到别奇怪。
- 配对文件:一次性操作。电脑上用 iLoader 或 idevice_pair 生成,传到手机「文件」应用里,再导入 StikDebug。别用已经停更的 JitterbugPair。iOS 27 上还能用 Side Installer 直接在手机里导出配对文件,连电脑都省了。
- 回路 VPN:装 LocalDevVPN 或 StosVPN 并保持连接。它只把流量路由到你自己的手机,不经过任何外部服务器,是 StikDebug 通信的管道。
激活流程:连上 VPN,先打开一次 StikDebug 让它挂载开发者磁盘映像,然后彻底关闭再重开;之后每次要开 JIT,就在 StikDebug 的应用列表里点目标应用,它会自动带着 JIT 把应用拉起来。用 PojavLauncher 验证最直观:没开 JIT 时它一直停在 Checking for JIT,从 StikDebug 启动后就能正常进游戏。
提醒一句:JIT 不是一次性开关,应用每次冷启动都要重走一遍这个流程,嫌麻烦属于正常现象。
路线三:TrollStore 直授或 Dopamine 越狱,老系统最省事
系统版本够老的话,你手里的工具比什么都好使。
TrollStore 利用 CoreTrust 漏洞实现永久签名,支持 iOS 14.0 至 16.6.1、16.7 RC 和 17.0,具体视机型而定,以 TrollStore 官方页面和 GitHub 的 opa334/TrollStore 仓库为准。从 2.0.12 版开始,长按应用列表里带 get-task-allow 权限的应用,直接选「Open with JIT」,不用调试器不用 VPN,这是所有方案里最稳的。它还提供 apple-magnifier://enable-jit?bundle-id= 这个 URL scheme,支持的应用可以半自动拉起授权。Husk 从 1.1 版起也专门适配了 TrollStore。
已越狱的机器更简单:Dopamine 越狱环境里直接开「Allow JIT in Apps」,全局生效,不挑应用。不过 Husk 官方说明写得清楚,这两条路只适用于 iOS 26 之前的系统——26 之后只有调试器能给 JIT,TrollStore 再强也绕不过去。
失效排查:JIT 开了却没反应,按这五步查
- 应用不在 StikDebug 列表里:说明它不是带 get-task-allow 的侧载包。App Store 装的在 iOS 26 上永远开不了 JIT,重新侧载一遍。
- 点了没反应:先把目标应用从后台彻底划掉,再从 StikDebug 里启动,别手动打开。
- 配对文件导入失败:确认从「文件」应用里选导出的那份;走 iCloud 传输会丢扩展名,换 LocalSend 或隔空投送。SideStore 用户可以直接复用「我的 iPhone」目录下的 ALTPairingFile.mobiledevicepairing。
- 之前好好的突然失效:多半是 VPN 断了或配对文件过期,重连 LocalDevVPN,必要时重新生成配对文件。免费签名的应用 7 天到期,续签时机不对就得重做配对。
- iOS 26/27 上应用闪退:较新的设备(带 TXM 安全层)记得在 StikDebug 设置里打开 Silent Audio 和 Always Run Scripts;应用本身不兼容的话只能等开发者更新,这不是工具能解决的。
注意事项
- IPA 只从官方 GitHub 仓库拿。来路不明的 IPA 配合 TrollStore 等于裸奔,它不经过 Apple 的任何审查,装了什么就是什么。
- JIT 授权跟着应用走,依赖「应用自带 get-task-allow 并被调试器附加」这套机制,它不是系统级开关,换一个应用就要重新激活一次。
- 免费 Apple ID 签名 7 天过期、设备数上限 3 台,重度用户建议用 SideStore 走局域网续签,或者上 TrollStore 一劳永逸。
- Apple 的政策一年变几次,iOS 26 收紧、iOS 27 又放宽了配对,动手前先看 StikDebug 和 SideStore 的最新公告,一切以官方为准。
