苹果给高风险用户准备的「最后一道墙」被公开敲开了。当地时间 11 月 3 日,安全研究团队 Calif 在 X 平台放出一段视频:一台开启锁定模式(Lockdown Mode)的 iPhone 18 Pro 被成功越狱,随后设备还升级到了 iOS 27.2,更新完成后越狱状态依然保留。消息一出,安全圈和越狱圈都相当震动。这事到底怎么做到的,锁定模式还靠不靠得住,普通用户要不要跟着操心,这篇文章一次讲清。
一条视频砸场:锁定模式开着,越狱还在,升级系统也没掉
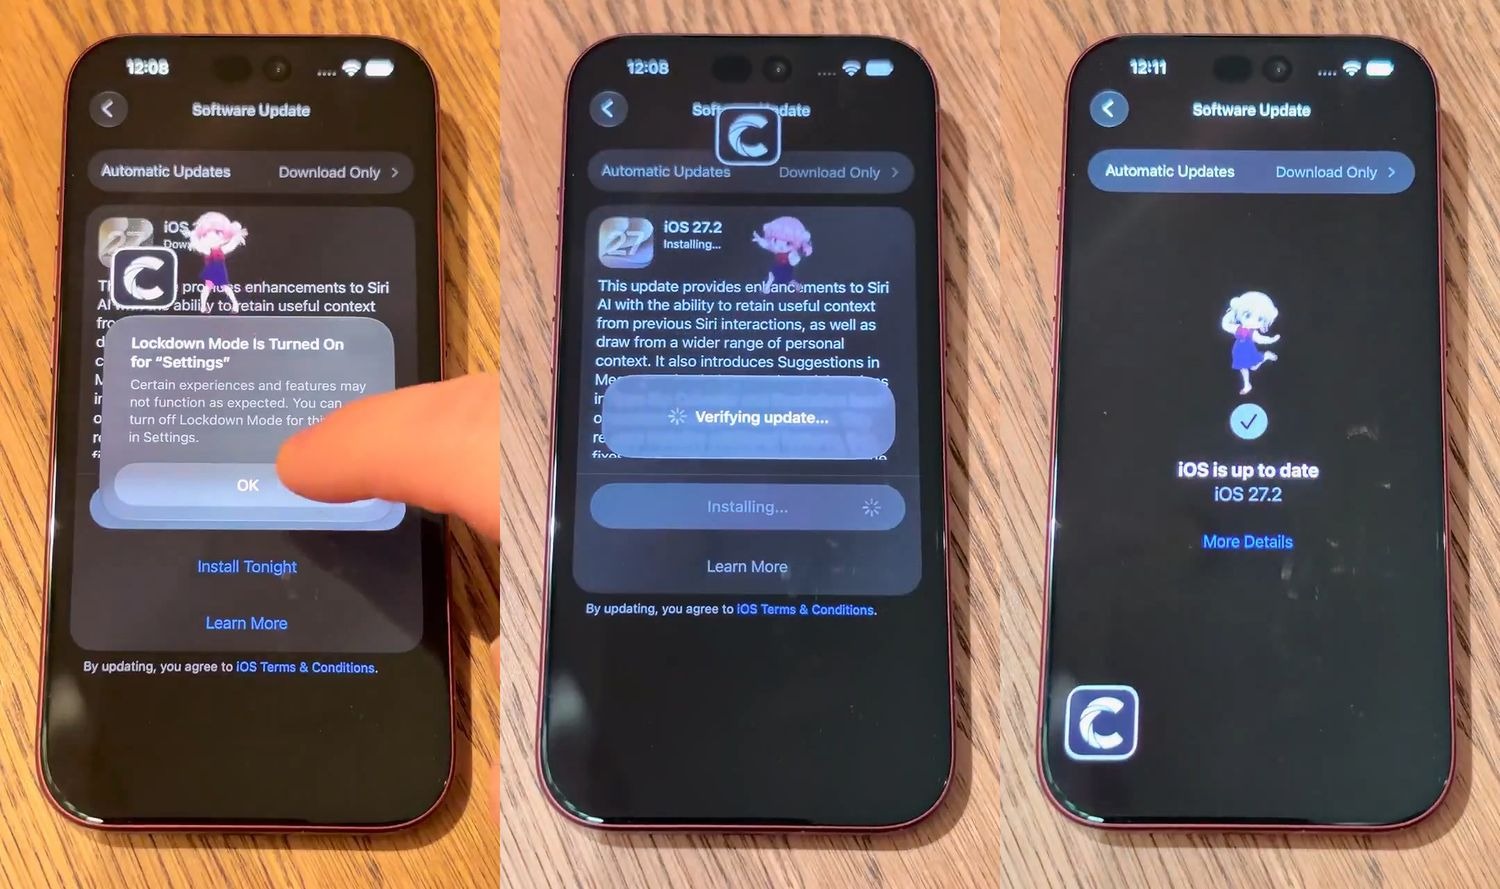
先把时间线捋一遍。Calif 这次放出的视频里,那台 iPhone 18 Pro 从头到尾开着锁定模式,随后演示者完成越狱,再进入设置安装 iOS 27.2 更新。安装、重启一整套流程走完,屏幕上依然能看到越狱环境在运行。换句话说,这次系统更新不但没有把越狱清掉,反而像是在已越狱的底子上正常装完的。
团队在推文里只留了一句话:Lockdown Mode helps, until it doesn't,大意是「锁定模式有用,直到它没用」。除了视频本身,Calif 没有公布任何技术细节:用的什么漏洞、完整攻击路径长什么样、能不能在出厂就是 iOS 27.2 的设备上复现,目前全部未知。注意这最后一点很关键——视频里是先越狱、后升级,至于一台已经在跑 iOS 27.2 的干净设备能不能直接被打进来,谁都还没有答案。
锁定模式是什么段位的防护,为什么大家这么意外
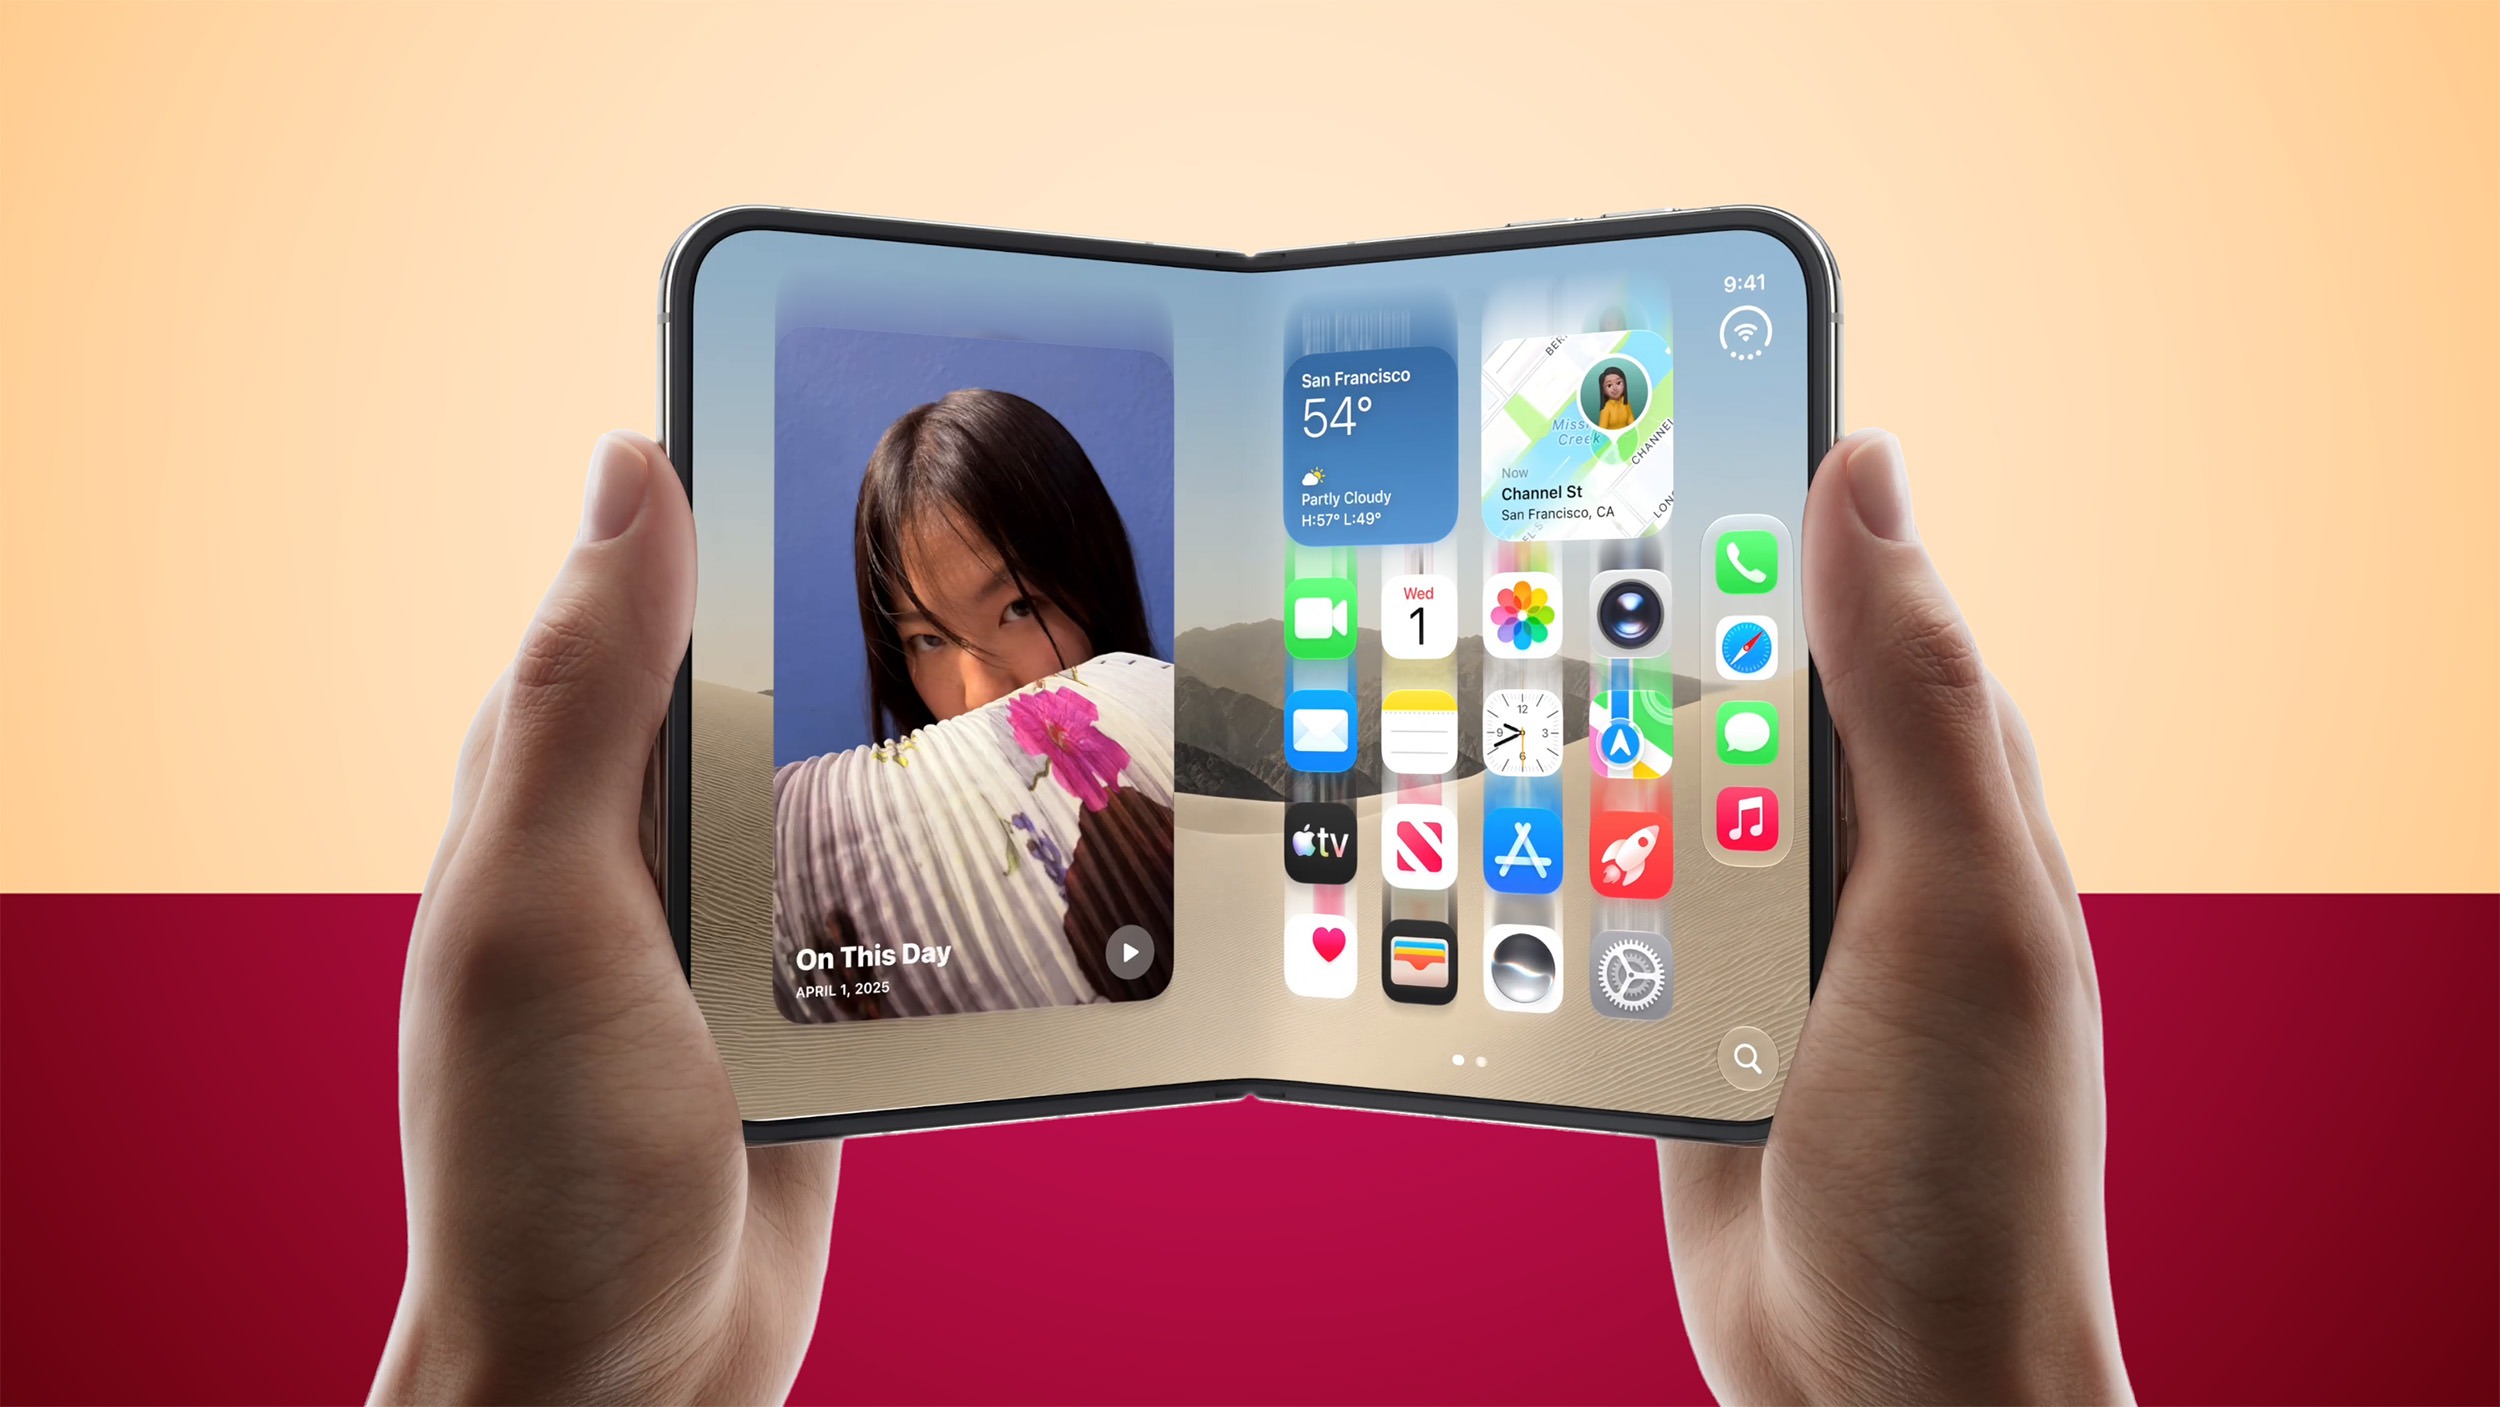
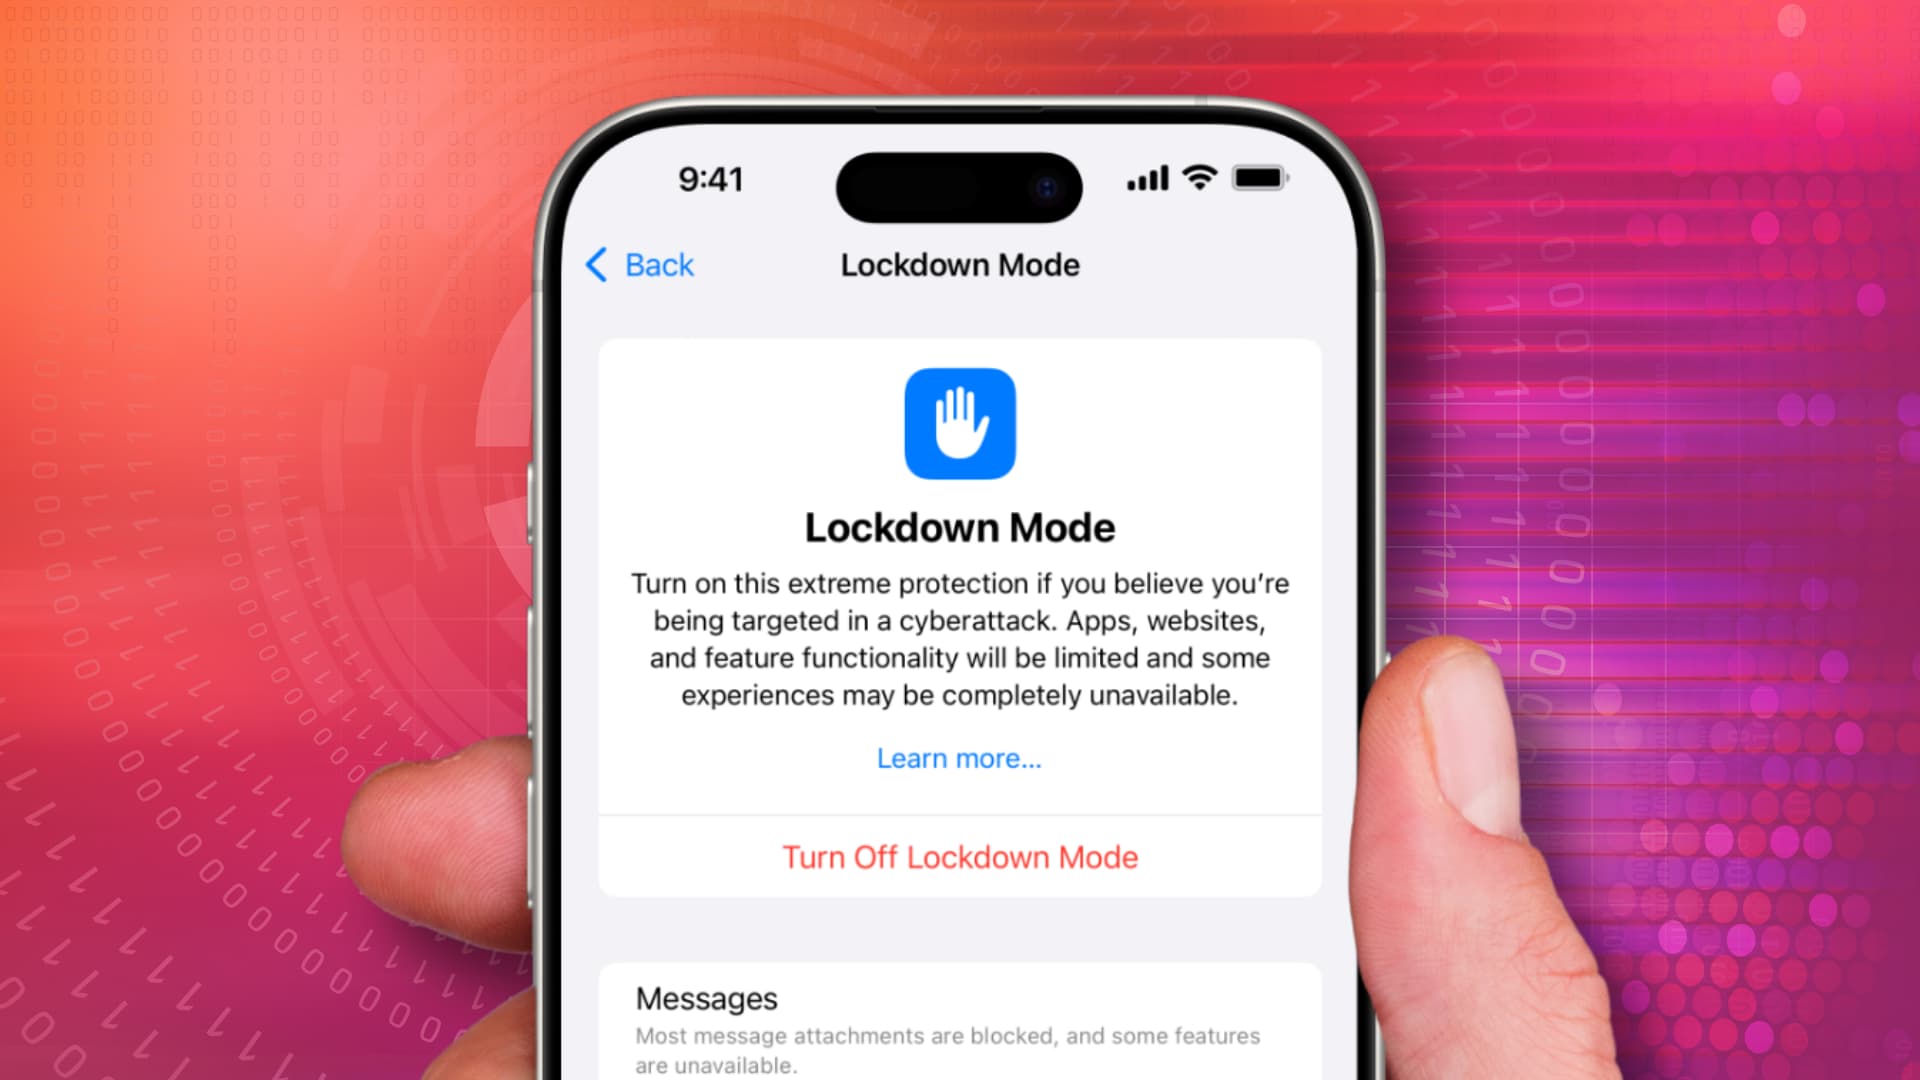
锁定模式是苹果 2022 年推出的一项极端防护功能,官方把它称作「极限保护」,目标用户是记者、活动人士这类可能被商业间谍软件盯上的极少数人。开启之后,iPhone 会主动砍掉一大批功能来缩小攻击面:大部分信息附件类型直接屏蔽、部分网页技术被限制、陌生人的 FaceTime 来电打不进来、Apple 服务的邀请功能被关闭,照片共享时位置信息也会被剥离。日常体验牺牲不小,换来的是少得多的暴露面。
苹果对这套机制的信心一直很足。就在今年 3 月,苹果还向海外媒体表示,公司没有见过任何针对开启锁定模式设备的商业间谍软件攻击得手案例。也正因为这个背景,这次演示才显得扎眼:它至少证明了一件事,锁定模式缩小攻击面的思路没有错,但缩小的攻击面不等于零攻击面,只要还留着一个入口,就可能被人顺藤摸瓜。
攻击链长什么样:一份 AirDrop 过去的 PDF,还差用户点一下接受
从视频给出的线索看,这次演示的入口是 AirDrop。演示者向目标手机投递了一份恶意 PDF 文件,机主点了接受,攻击随之启动。这里有两个值得琢磨的细节。其一,锁定模式本身就对附件类型下手很重,一份 PDF 能走通流程,说明利用点未必落在苹果重点盯防的那几类附件上;其二,整个链条依赖用户手动接收文件,并不是无接触的远程入侵——这既说明攻击门槛没有想象中那么「科幻」,也提醒大家,来路不明的文件别乱点这个老建议,在任何安全模式下都依然成立。
至于升级 iOS 27.2 之后越狱为什么还能活着,团队没有解释。比较合理的推测是,所用漏洞藏在了系统更新难以覆盖的层面,或者这条利用链与此前公开的那些并不相同。但这些都只是外界猜测,在下结论之前,还是等团队自己的说法。
Calif 这一个月:从安全会议讲台,到折叠屏首日破防
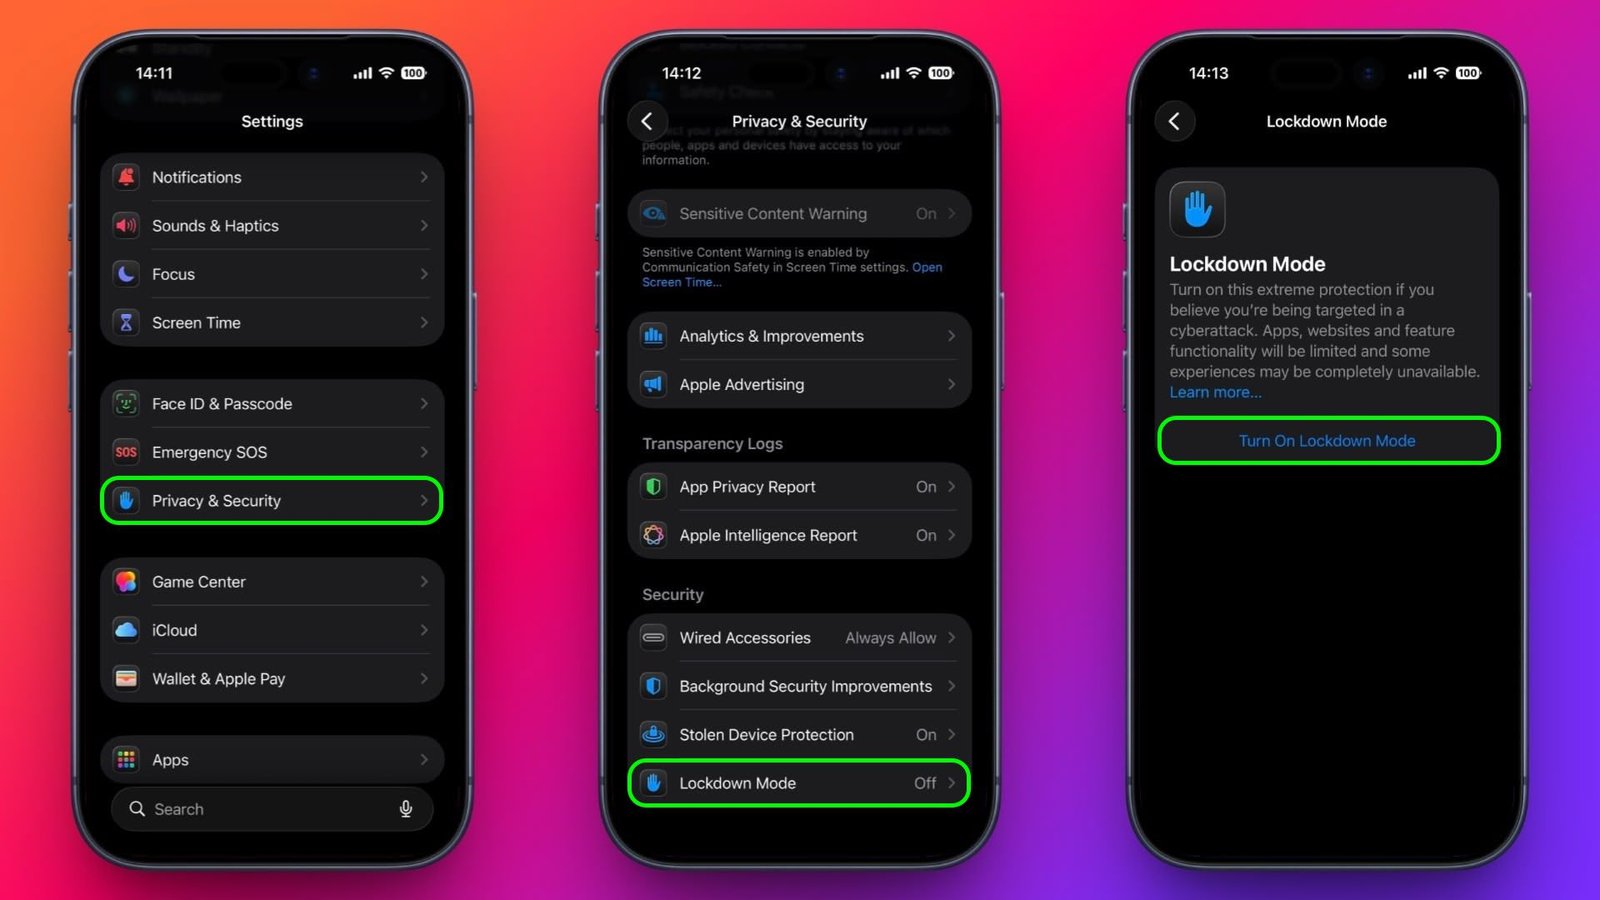
看热闹之前,得先认识一下这支团队。10 月 16 日,Calif 在 Hexacon 安全会议上演示了运行 iOS 27.0.1 的 iPhone 18 Pro 无绳越狱,设备重启之后 root 权限还在,这是相当少见的持久化能力。一周后的 10 月 23 日,苹果折叠屏新机 iPhone Duo 开售当天,团队又放出该机运行 iOS 27.1 被越狱的画面,主屏图标和小组件随意跳动,屏幕上还加了一个动漫角色当「签名」。
不过 Calif 从头到尾都没打算把这波成果变成人人可用的工具。团队研究员 Stefan Esser 此前接受德国媒体 Heise 采访时说得明白:漏洞已经或即将提交给苹果,多数漏洞在当时的 iOS 27.2 测试版里就已经修复,不会面向普通用户发布越狱工具,最多后续发个概念验证。他还确认了一个有意思的细节:开发过程用了 AI,但具体怎么用的没细说。有意思的地方在于——既然多数漏洞在 iOS 27.2 就修了,这次演示却是升级到 iOS 27.2 之后越狱依然存活,大概率走的是另一条利用链。当然,这只是推测,等官方细节出来再验证。
对普通用户来说,这事到底要不要慌
直接说结论:短期看不用慌。Calif 不发工具,普通用户拿不到任何可操作的越狱手段,市面上如果出现打着「Calif 越狱工具下载」旗号的链接,基本可以直接判定是假的,别碰。
再说,锁定模式本身依然有价值。它挡的是商业间谍软件这类定向攻击,绝大多数人一辈子都不会成为目标,日常开着它反而把 iPhone 用得很别扭,真没必要因为一条演示视频就冲去开锁定模式。真正值得做的是两件朴素的事:把系统保持在最新版本,别接收陌生人的文件。对越狱玩家来说,这波研究更像风向标——漏洞还在、人还在、手法还在进化,但公开工具依然是零,想动手之前先掂量清楚封堵速度。
网友评论
- 「苹果最强的安全模式被越狱,还顺便完成了一次系统更新,这剧情放一年前没人敢编。」
- 「所以锁定模式防的是间谍软件,防不住愿意负责任披露的研究员,性质完全不一样。」
- 「升级 27.2 都没清掉越狱,这个持久化有点东西,坐等概念验证。」
- 「别问工具在哪,问就是不发。想越狱的老实等着,别去下假的踩坑。」
总结
把整件事收拢一下:Calif 在一台开着锁定模式的 iPhone 18 Pro 上完成越狱,升级 iOS 27.2 后越狱状态保留,团队不打算发布公开工具,漏洞走负责任披露。它真正的分量不在「又能越狱了」,而在于苹果苦心收窄攻击面的锁定模式依然留下了可乘之隙,而且这次是以公开演示的方式被摆上台面。对苹果来说,接下来的系统更新怕是要连夜补洞;对普通用户来说,该做的还是那几件朴素的事:更新系统、不乱点文件、别信来路不明的越狱工具。锁定模式这堵墙没有塌,但这次大家看清了,墙上确实有缝。
