如果你最近刷过 Reddit 的 jailbreak 板块,大概能感觉到一种冷清:新帖变少、回复变慢,曾经每周都有新工具的日子一去不返。越狱这件事,在 2026 年确实已经从「全民折腾」变成了极少数人的爱好。但冷清不等于没需求——手里还握着旧 iPhone 的、卡在某个老系统版本上的、就是想装一个 App Store 里没有的 App 的用户,依然需要知道:我的设备还能不能越、该用哪个工具、要冒多大风险。这篇文章用核实过的数据和官方仓库信息,把 iOS 15 到 26.5 的工具选型一次讲清楚,立场先行声明:仅供技术研究参考,不引导任何绕过付费或侵权用途。
先看一组数据:越狱为什么凉了
先说最硬的数据。根据 r/jailbreak 板块的统计,2026 年其活跃用户较 2020 年已经下降了超过 80%,国内曾经热闹的越狱 QQ 群也大量解散。工具侧同样安静:checkra1n 这款经典工具止步于 iOS 14.8.1,之后再无更新;iOS 26 作为大版本发布后,社区等了近一年才等来可用的越狱工具,而且覆盖窗口很窄。苹果这边却在提速——iOS 26.6 一次就推送了超过 75 项安全更新,把潜在可利用的漏洞堵得严严实实。
数据背后其实是需求的消失。2011 年你越狱,是为了装输入法、换主题、开热点,因为这些功能 iOS 真没有;2026 年,通话录音、应用分身、自定义锁屏、桌面小工具这些老牌越狱需求,基本都被苹果原生做进了系统。很多原来必须靠 tweak 才能实现的效果,如今一条快捷指令就能搞定。越狱的动机,从「解锁新世界」退化成了「桌面上放个复古图标」。它没有死,但确实成了怀旧向的折腾。
两条硬约束:芯片与系统版本
能不能越、用哪个工具,从来不是看运气,而是由两个变量决定的:芯片代际和当前系统版本。
第一条是芯片。A11 及更早的设备(iPhone X、8、7 那一代往回数)存在 checkm8 硬件级漏洞,这个漏洞写在 BootROM 里,苹果无法通过系统更新修复,所以基于它的 palera1n 至今常青,而且会一直可用。从 A12 开始,苹果引入了 PAC、PPL、SPTM 等一层层硬件加固,软件漏洞的生存周期越来越短,新机型想完整越狱,只能等社区挖出尚未公开的新漏洞。
第二条是版本。每个工具都有明确的「支持窗口」,版本差一个小数点就可能无解。典型的例子:Dopamine 在 arm64e 机型上的支持止步于 iOS 17.3.1;TrollStore 因为 CoreTrust 漏洞在 iOS 17.0.1 被修补,永远无法支持 17.0.1 及以后的系统。所以在动手之前,先打开「设置—通用—关于本机」看准自己的系统版本,再对照工具支持窗口做决定——这一步能帮你省掉绝大多数折腾,尤其是升级系统之前,务必先确认目标工具是否还覆盖升上去的版本。
全版本选型表:对号入座
下面这张表按「设备芯片 + 系统版本」给你对号入座。所有版本范围均核对自各工具官方仓库与官网,选型前请以官方页面和你的实际机型为准。
| 你的设备与芯片 | 当前系统版本 | 推荐方案 | 要点说明 |
|---|---|---|---|
| A8–A11(iPhone X 及更早,含 Apple T2 设备) | iOS 15 及更高 | palera1n | 基于 checkm8 硬件漏洞,需电脑配合进 DFU,支持 rootless 与 rootful 两种模式 |
| arm64e 机型(A12–A17、M1–M2 系列) | iOS 15.0–17.3.1 | Dopamine | rootless 半脱离越狱,官方仓库明确的支持上限 |
| A12/A13 机型 | iOS 15.0–18.7.1、26.0–26.0.1 | Dopamine | 官方 README 列出的扩展窗口,26 系列仅此两版 |
| arm64 机型(老设备) | iOS 15.0–18.7.1 | Dopamine | 老设备如果不想用 palera1n,也可走 Dopamine |
| arm64/arm64e 机型 | iOS 16.0–16.6.1 | Serotonin | 半越狱,以 tweak 注入为主,需先装 TrollStore 与 RootHide Bootstrap |
| 任意芯片 | iOS 14.0 beta 2–16.6.1、16.7 RC(20H18)、17.0 | TrollStore | 不是越狱,是永久签名装 IPA,升级前先确认版本在窗口内 |
| 任意芯片 | iOS 17.0.1–26.5(主流新机型) | 无完整越狱方案 | 转向 TrollStore 以外的替代路线:侧载、快捷指令,或等待未公开的新漏洞 |
一句话概括这张表的逻辑:版本落在任何一个工具的窗口之内,就按表选工具;落在所有窗口之外,就退到替代方案,不要轻信来路不明的「在线一键越狱」——正规越狱工具全部免费且开源。
palera1n:老设备最稳的一条路
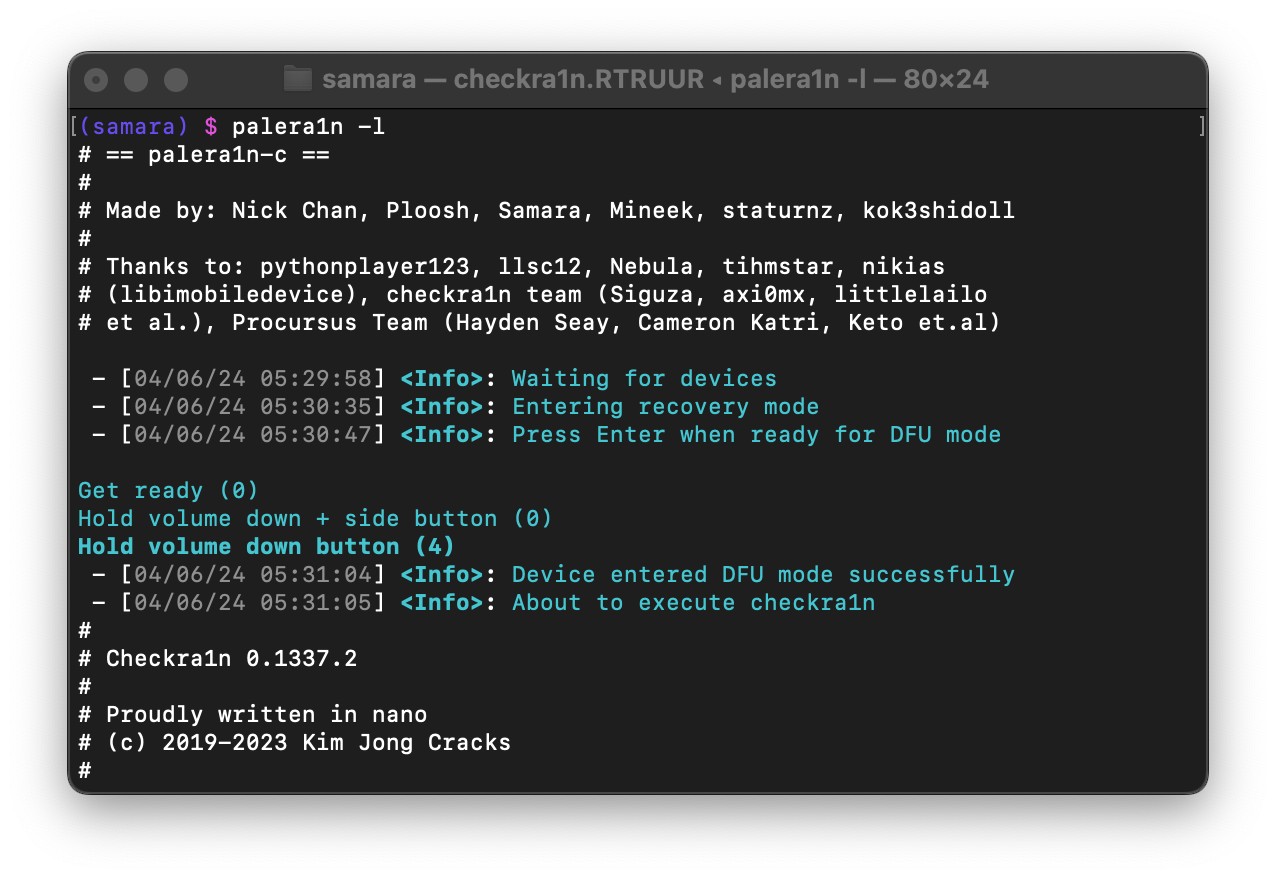
如果你的设备还在 A8–A11 这一代,palera1n 几乎是唯一需要认真考虑的答案。它基于 checkm8 硬件漏洞,官网的定位是支持 iOS 15 及更高版本,横跨 iPhone、iPad、Apple TV 甚至 Apple T2 芯片的 Mac。操作流程是典型的电脑端 CLI 路线:在 macOS 或 Linux 上准备运行环境,按提示让设备进入 DFU 模式,工具自动完成注入,最后通过 palera1n Loader 安装 Sileo 或 Zebra 包管理器。
模式选择上给新手一个直接建议:默认选 rootless,兼容性好、出问题容易恢复;只有当你确实需要修改系统分区(深度美化、系统级 tweak)时,再按官方说明切 rootful。整个过程最容易被卡住的就是 DFU 进模,多练几次掌握按键节奏,剩下的环节工具会自己走完。
官方入口:palera.in,工具与全部组件开源,代码都在其 GitHub 组织下。
Dopamine 与 Serotonin:现代芯片的主力
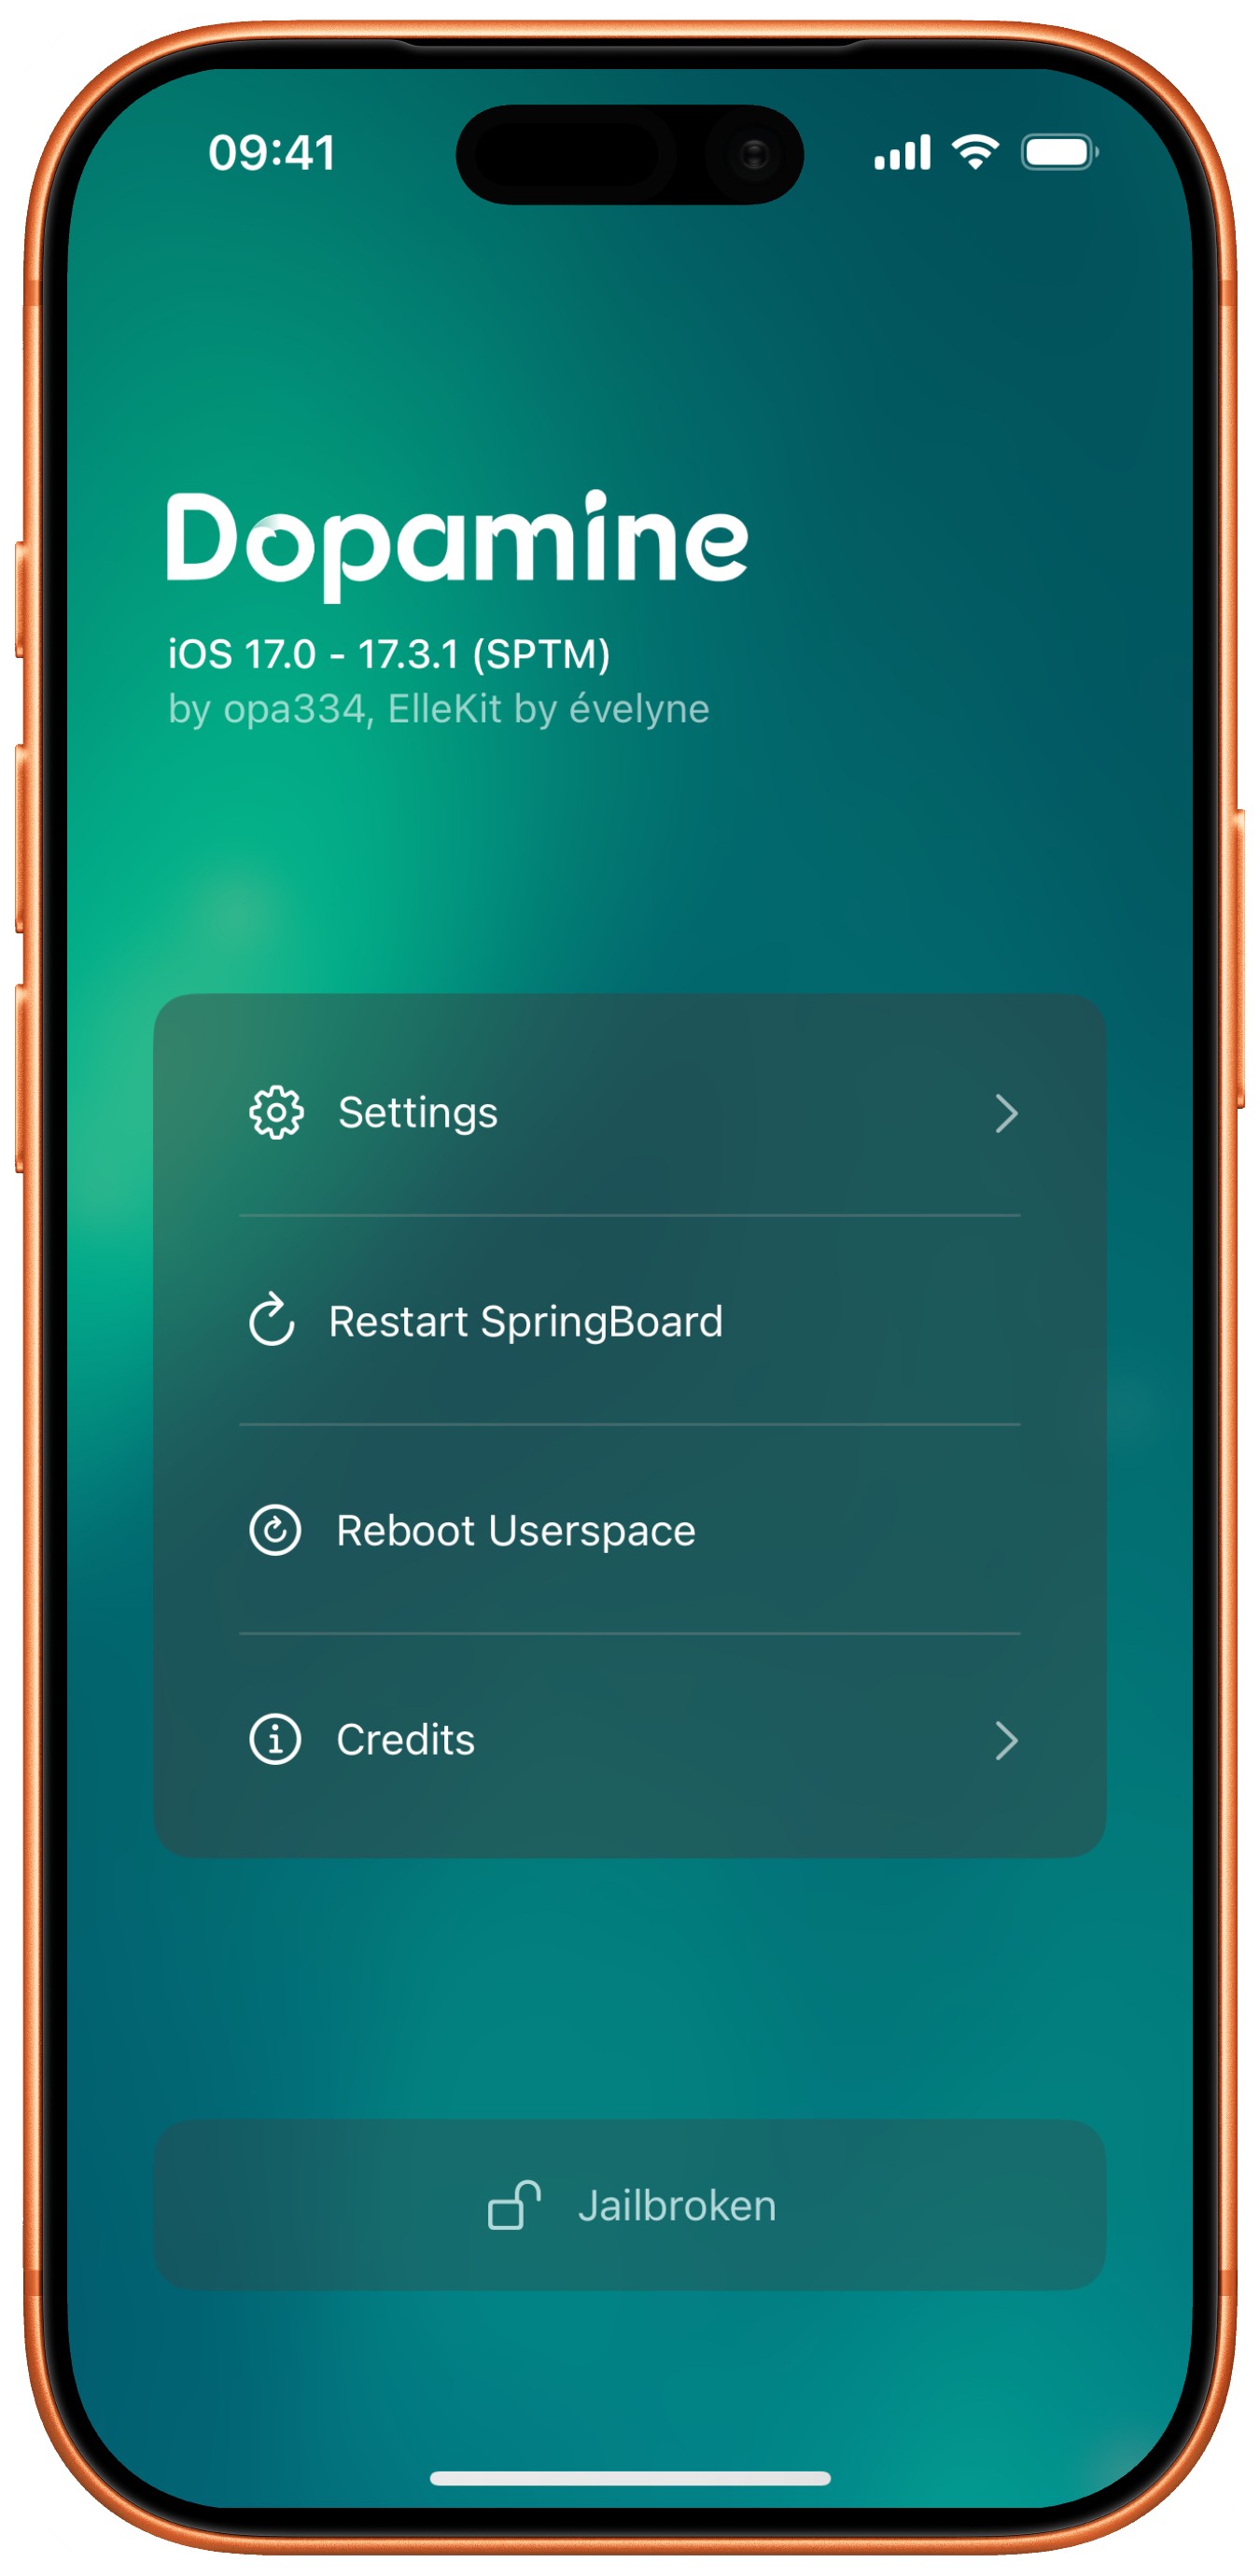
从 A12 开始的现代机型,Dopamine 是当前事实上的主力方案。它由 opa334 开发,是 rootless 半脱离越狱——重启后越狱失效,需要在设备上重新点一次才能恢复。目前仓库最新版本为 3.0.10,2026 年 9 月仍在更新。按官方 README 的口径:arm64e 机型支持 iOS 15.0–17.3.1;A12/A13 机型可到 18.7.1,并支持 26.0–26.0.1;arm64 机型支持 15.0–18.7.1。作者还特别注明,所有询问版本支持的问题都会被直接删除——以 README 为准,别抱侥幸心理。
使用方式比 palera1n 简单:从官网下载 ipa 安装到设备,打开 App 点一下越狱按钮,等待 userspace 重启完成即可。应用内提供 Settings、Reboot Userspace 等选项,状态栏会显示当前是否处于越狱状态。
官方入口:github.com/opa334/Dopamine,下载页在 ellekit.space/dopamine。
Serotonin 则是另一条支线:面向 iOS 16.0–16.6.1 的半越狱,以 tweak 注入为核心,需要先装好 TrollStore,再通过它安装 Serotonin 的 tipa 包并配合 RootHide Bootstrap 使用。它的最新版本 1.2.1 停在 2024 年 1 月,已经两年多没更新——只有当你的设备恰好卡在 16.x 且明确需要 tweak 环境时才值得考虑,否则优先用 Dopamine。资料见 The Apple Wiki 的 Serotonin 条目。
TrollStore 与替代方案:不越狱也能装
很多人「想越狱」的真实需求只是装几个 App Store 没有的应用,这条需求线其实不需要越狱。TrollStore 是首选:它利用 AMFI/CoreTrust 组件在处理多签名者时的验证缺陷(CVE-2023-41991),把应用伪装成「系统应用」实现永久签名——装上的 IPA 不过期、不掉签、没有七天续签这回事。官方仓库明确支持 iOS 14.0 beta 2–16.6.1、16.7 RC(20H18)和 17.0,并写死了一句狠话:16.7.x(RC 除外)和 17.0.1 及以后将永远不会被支持,除非再出现第三个 CoreTrust 漏洞——而苹果已经在 17.0.1 修补了它。安装方式随版本不同,常用 TrollInstallerX 一类安装器,iOS.cfw.guide 有逐步指南:ios.cfw.guide/installing-trollstore。要留意它的能力边界:TrollStore 不能向系统进程注入 tweak,那是完整越狱才有的能力。仓库地址:github.com/opa334/TrollStore。
版本不在 TrollStore 窗口内的,可以看侧载路线。AltStore 是最常见的免签工具,但免费账户的限制不少:同时最多装 3 个应用、每周最多安装 10 次,而且每 7 天要用电脑或 AltStore 自身刷新一次签名,断签应用就打不开。官网:altstore.io。欧盟、日本已经因法规强制开放第三方应用商店,巴西也在 2026 年 6 月 19 日随监管和解协议开放——但这些政策目前都帮不到国行用户。
还有一条最容易被忽略的路线:快捷指令。自动化、批量操作、改图标、定时任务,这些原本要靠 tweak 的场景,现在的快捷指令配合 Schema 调用能覆盖大半,而且零风险、不碰系统。
动手前的风险清单与常见问题
三个风险先摆清楚。其一是安全:越狱会移除部分沙箱保护,装来源不明的源和包等于主动给恶意软件开门;同时为了维持越狱,你的系统往往停在旧版本上,吃不到最新安全补丁。其二是稳定:耗电上升、偶发闪退、重启后需要重新越狱都是常态。其三是保修:越狱期间设备失去官方保修,恢复到未越狱状态后可以恢复,但这意味着折腾有返工成本。动手前用 iCloud 或电脑做完整备份、关闭自动更新防止被推出版本窗口、电量保持充足,这三件事一件都别省。
踩坑实录与读者问答:
- 升级系统前忘了查工具支持窗口,升完发现掉出所有窗口,只能干等——这是出现频率最高的事故,没有之一。
- 不备份直接上手,越狱过程出异常后数据没了,重越容易、找回聊天记录难。
- rootless 和 rootful 没想清楚就选,装完发现想要的 tweak 不兼容,来回折腾一晚上。
- 免费侧载七天断签,游戏玩到一半突然打不开,还得翻出数据线连电脑续签。
- 看到「收费在线越狱」「一键支持最新 beta」的网页直接关掉,正规工具全部免费开源,收费的百分之百是坑。
- 想留在能越狱的版本,就同时关掉自动更新,并在设置里留意描述文件的推送拦截。
以上评论仅代表网友个人观点,不代表官方立场。本文仅供技术学习参考,越狱可能违反保修条款并带来安全与稳定性风险,请在法律允许范围内、理解后果后自行决策。
总结:值不值,取决于你是谁
回到标题的问题——2026 年越狱还值不值。答案是分人的。主力机、还在保修期内、需求只是装几个 App 的用户,答案是不值,风险与收益完全不成比例,TrollStore、侧载或快捷指令这类替代方案足够用;手里有 A11 之前的旧设备、愿意折腾的用户,palera1n 依然是社区里最稳的一条路,rootless 模式上手门槛也不高;卡在 iOS 15–17.3.1 之间的 arm64e 机型,Dopamine 是标准答案;至于已经升到 17.0.1 之后的新机型用户,现阶段只能等新漏洞公开,与其相信来路不明的在线越狱,不如先把快捷指令玩明白。越狱的价值从来不在「装盗版」,而在于把设备的可定制边界打开——想清楚自己要什么,再对照版本窗口选工具,才是 2026 年对待越狱的正确姿势。
