越狱后 tweak 总是不生效?ElleKit 与 PreferenceLoader 注入环境一次讲透
不少越狱新手装了一堆 tweak,结果要么提示注入失败、要么设置里压根看不到插件的开关,问题十有八九出在 ElleKit 和 PreferenceLoader 这两个底层组件上。本文讲清楚它们各自负责什么、为什么缺一不可,再给出装不上、设置里不显示 tweak 选项、进安全模式这几种常见故障的排查步骤,最后说明下载地址与不同越狱环境的兼容性,帮你把 tweak 注入环境理顺。
关注本站头条账号,内容更精彩
不少越狱新手装了一堆 tweak,结果要么提示注入失败、要么设置里压根看不到插件的开关,问题十有八九出在 ElleKit 和 PreferenceLoader 这两个底层组件上。本文讲清楚它们各自负责什么、为什么缺一不可,再给出装不上、设置里不显示 tweak 选项、进安全模式这几种常见故障的排查步骤,最后说明下载地址与不同越狱环境的兼容性,帮你把 tweak 注入环境理顺。
越狱一时爽,还原火葬场?其实没这么夸张。本文讲清 Dopamine 无根越狱环境的三条清除路径:App 内置的「移除越狱」、删除越狱 App 与 TrollStore 残留、以及最彻底的 DFU 模式重刷系统。每一步都说清楚触发条件、图标残留这类坑,以及清除后如何确认真的还原干净了。
RootHide 系越狱工具 Relaxin 更新到 0.4.5,把支持范围扩展到了 iOS 16.5.1、16.6 和 16.6.1,同时修复了两处可能导致内核崩溃的问题。手里停在 iOS 16 又想越狱的用户,现在多了一条路。
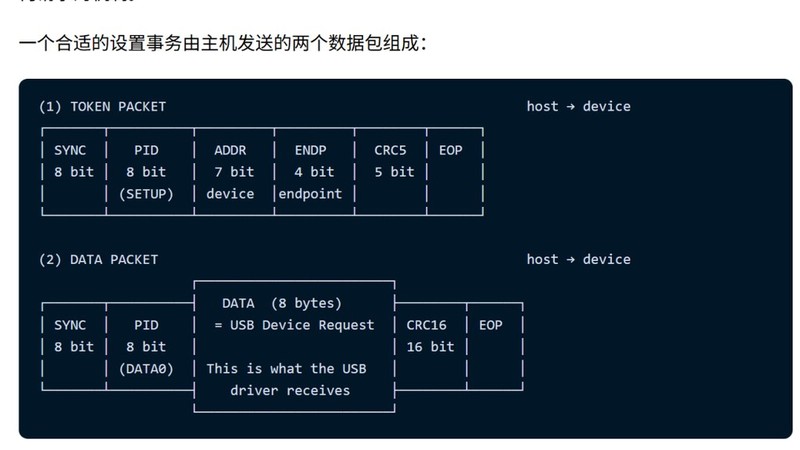
安全研究团队 Paradigm Shift 公开了针对 A12、A13 芯片 SecureROM(BootROM)的新漏洞 usbliter8,并放出技术文章与完整 PoC 源码。漏洞利用 USB 控制器的 DMA 指针下溢,可在 iPhone XS、iPhone 11 等设备上启动未签名代码,且无法通过软件更新根本修复。该漏洞目前处于 tethered 模式,仍需 RP2350 开发板等硬件配合。
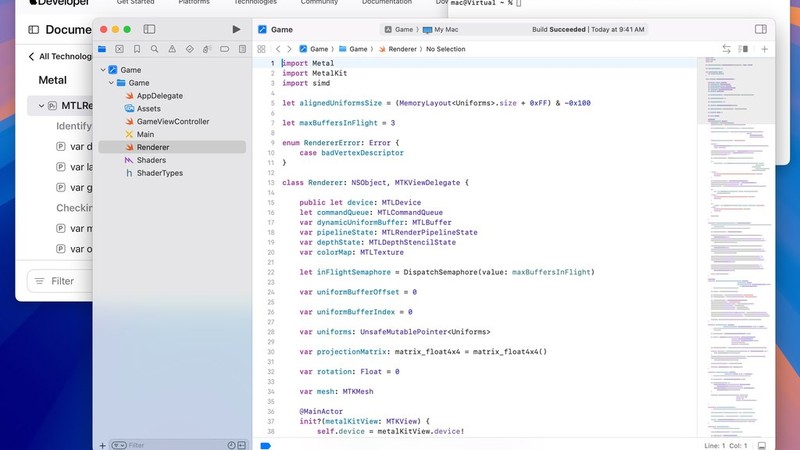
开源项目 VirtualMacOniPad 让搭载 M 芯片的 iPad 在本地直接运行完整的 macOS 桌面系统,甚至能跑 Xcode 和终端。它利用 M1/M2 芯片的硬件虚拟化与图形加速,要求设备处于 iPadOS 16.0~16.3.1 且已越狱,支持安装 macOS 12 Monterey 到 15 Sequoia。
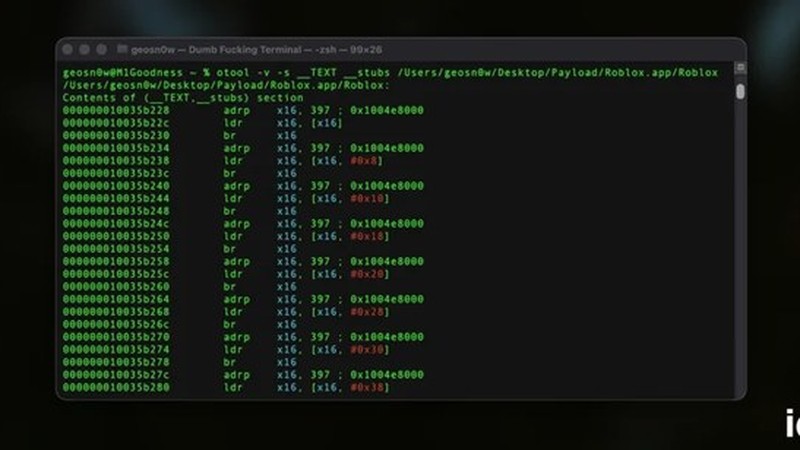
越狱 tweak 开发绕不开函数劫持,而 __got 与 __la_symbol_ptr 正是其中的关键。本文从 ELF 的 GOT/PLT 讲起,说明 iOS 上 __DATA_CONST.__got 与 __DATA.__la_symbol_ptr 的区别、tweak 注入的工作方式、mprotect 绕过只读保护,以及 A12+ 设备 PAC 指针认证带来的变化。
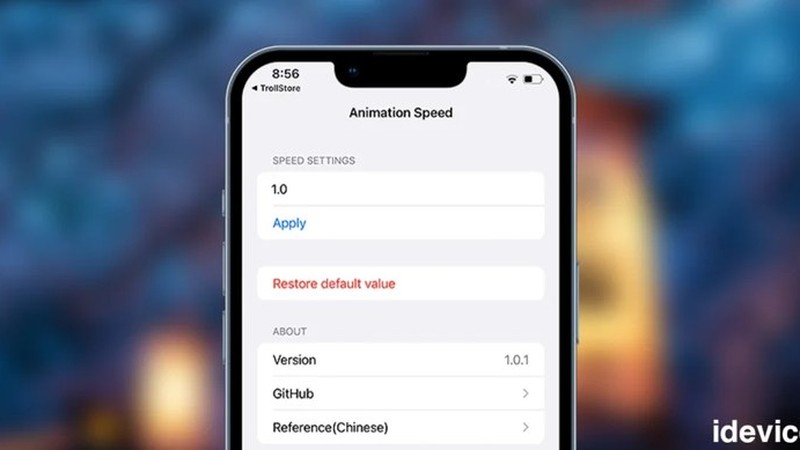
苹果把 iOS 的界面动画速度锁死在固定值,AnimationSpeed 这款 TrollStore 专属工具让用户无需越狱即可自由加快或放慢系统动画。本文介绍其支持范围、安装步骤、越狱版 tweak 以及与 iOSspeed 预设工具的差异,适用于 iOS 14 至 17.0 设备。
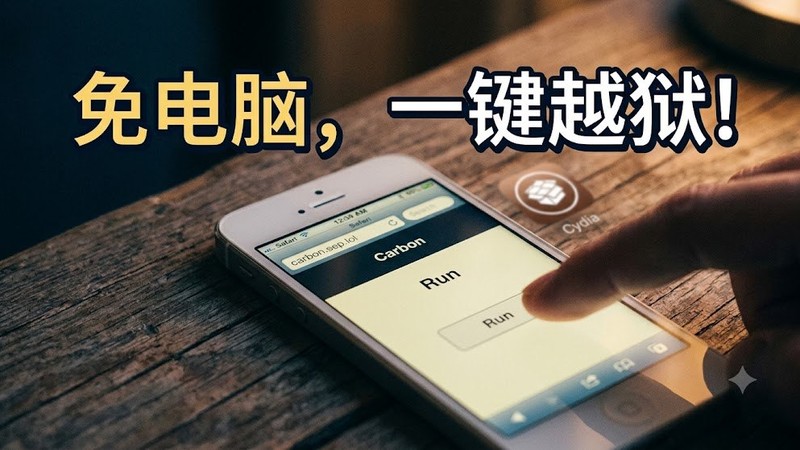
Carbon 是一款面向 32 位旧款 iOS 设备的网页越狱工具,支持 iOS 8.0 至 9.3.6,无需连接电脑、无需签名 IPA,直接用 Safari 打开网页即可一键越狱。本文介绍其支持的设备、越狱步骤、完美越狱补丁以及风险提示。
2026 年 7 月底,iOS 17 首个公开越狱工具 Relaxin 开启公测并完成真机实测。它基于新的底层提权漏洞,突破 SPTM/PPL 防护,采用 RootHide 无根环境并自带检测屏蔽能力。本文介绍支持条件、两种安装方式、越狱执行与常用源配置。
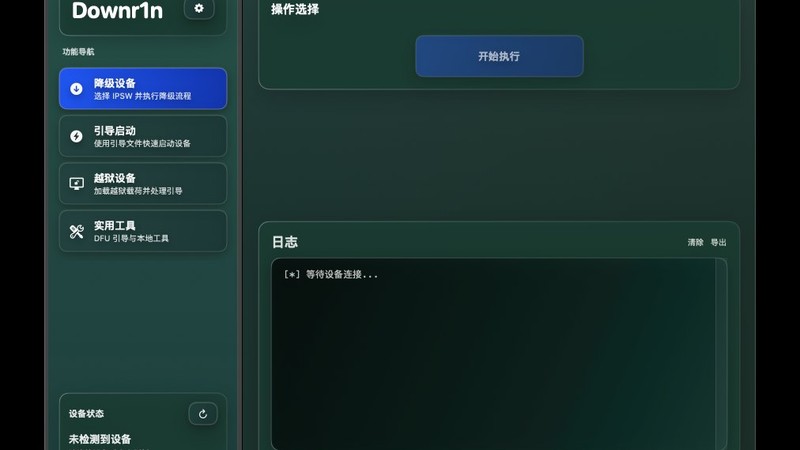
Downr1n 是一款针对 A9-A11 芯片的图形化强制降级工具,可将 iPhone 8/8 Plus 与 iPhone X 免 SHSH 回退到 iOS 14/15。本文介绍其支持范围、SEP 不兼容带来的功能取舍,以及从刷机、越狱、备份激活文件到引导启动的完整流程。
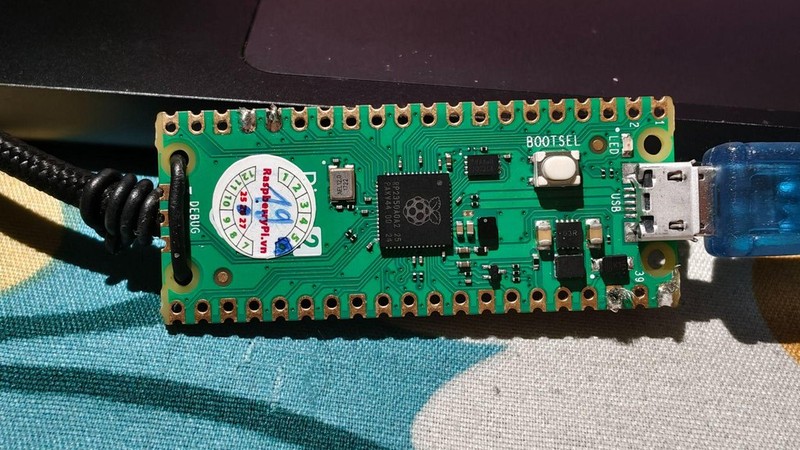
基于 A13 芯片 SecureROM 硬件漏洞 usbliter8,开发者 34306 与 wh1te4ever 推出的开源项目 usbliter8-fun,已在 iOS 27.0 beta 2 上实现硬件级注入、挂载自定义固件(CFW)并部署 Sileo。本文梳理其原理、硬件搭建与完整操作流程,并强调其面向开发者、会抹除数据与禁用基带的严重风险。
越狱后想修改 iOS 系统字体,却因为无根越狱(rootless)无法直接改写只读的系统目录?MiniBindFS 通过“复制目录并挂载回原位置”的方式,把只读目录变成可修改的副本,重启即可恢复。本文介绍 MiniBindFS 的原理、支持环境与完整使用步骤。