11 月 17 日,微软官方在 Python 包索引 PyPI 上发布的 Agent Framework 软件包被攻击者劫持,两个连续版本被植入凭据窃取程序。这款用来构建 AI 智能体的工具包,月下载量接近 20 万次,恶意版本从上线到下架只存活了几十分钟。但安全团队提醒,短窗口并不等于低风险:镜像、缓存和持续集成环境里,很可能还留着已经下架的副本。下面把事件经过、恶意代码的运行机制、影响范围,以及你现在该做什么一次说清。
事件回放:半小时窗口里的两轮投毒
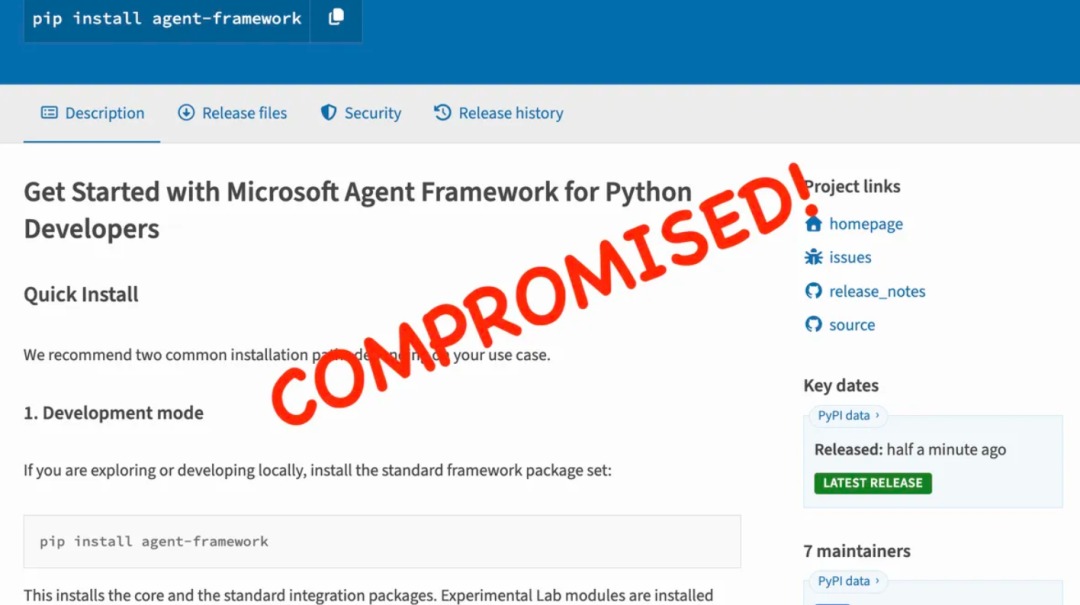
这次攻击的起点不是某个仿冒包,而是微软关联的官方发布者账号。11 月 17 日,攻击者用这个账号上传了 1.26.1 版本,里面夹带了凭据窃取器。PyPI 在大约半小时后发现问题并隔离了该版本,不同口径给出的数字在 31 分钟到 33 分钟之间。
真正让安全人员警惕的是接下来的一幕:第一个版本被隔离后仅约两分钟,1.26.2 又被推了上来。新版本增加了请求 GitHub Actions OIDC 令牌的能力,还会自动搜索 GitHub Runner 目录,大约 8 分钟后被清除。第二发紧跟着第一发下架而来,说明攻击者当时仍然握着发布权限,平台的一次隔离并没有把门关上。
安全分析还发现,两个恶意版本都没有对应的 GitHub 标签、发布说明和标准发布清单,绕过了正常的上线自动化流程。攻击入口至今没有公开定论,有研究认为可能是发布令牌或签名服务的证书私钥被拿下,也有团队明确表示证据还不足以确认具体途径。漏洞数据库以 MAL-2026-20101 收录此事,安全公告编号 GHSA-764m-3ppc-5m73 同步跟踪,目前没有分配 CVE。
被盯上的包:月下载近 20 万的 Agent 开发底座
微软 Agent Framework 是微软在 2025 年 10 月推出的开源 AI 智能体开发框架,被看作是对 Semantic Kernel 与 AutoGen 两条产品线的整合与传承。它的定位是让开发者更方便地构建智能体:调用工具、遵循指令、与其他智能体交互,并串起更复杂的任务流程。
在 PyPI 上,agent-framework 的月下载量接近 20 万次,也有安全团队统计其周均下载约 4.1 万次。体量摆在这里,一旦出事,受影响的面就不是几台开发机那么简单。更麻烦的是,这次攻击打的是「正版」本身:项目名是真的、发布者账号是真的、依赖锁定文件里写的版本看起来也合理,历史版本一直是干净的。你过去用来判断一个包是否可信的那套办法,这次集体失灵了。
换句话说,这不是那种靠拼写相近骗你安装的仿冒包攻击。攻击者直接接管了合法入口,任何按正常流程解析并安装上述两个版本的环境都会中招,开发工作站、持续集成流水线和云环境同时暴露在风险里。
恶意代码怎么跑起来:一个 .pth 文件就够了
很多人看到消息的第一反应是「我没导入这个包,应该没事」。很遗憾,这次的机制恰恰绕开了这个前提。恶意代码利用的是 Python 的 .pth 启动钩子:这类文件放在 site-packages 目录里,解释器每次启动都会读取并执行其中的导入语句,根本不需要你主动 import 任何东西。
具体来看,1.26.1 往 site-packages 放入 agent_framework_meta.pth,内容是导入 agent_framework_meta,进而加载 _telemetry.py 里的窃取器。1.26.2 换了个马甲,文件变成 af_runtime_diag.pth 与 af_runtime_diag.py,把包原本的初始化文件恢复原样,再把恶意代码挪进一个叫「运行时诊断」的模块。只清理第一版那两个文件名,会漏掉第二版。
运行之后,恶意代码会设置 _AF_TEL=1 作为标记,在 Linux 上派生一个脱离父进程的子进程,在 Windows 上则启动线程;这个子进程可以活得比启动它的进程更久。两个版本都保留了对合法 agent-framework-core 1.26.0 的依赖,所以框架功能照常工作,窃取器在后台安静运行,开发者很难从表面察觉异常。
它到底在偷什么:从环境变量到云令牌
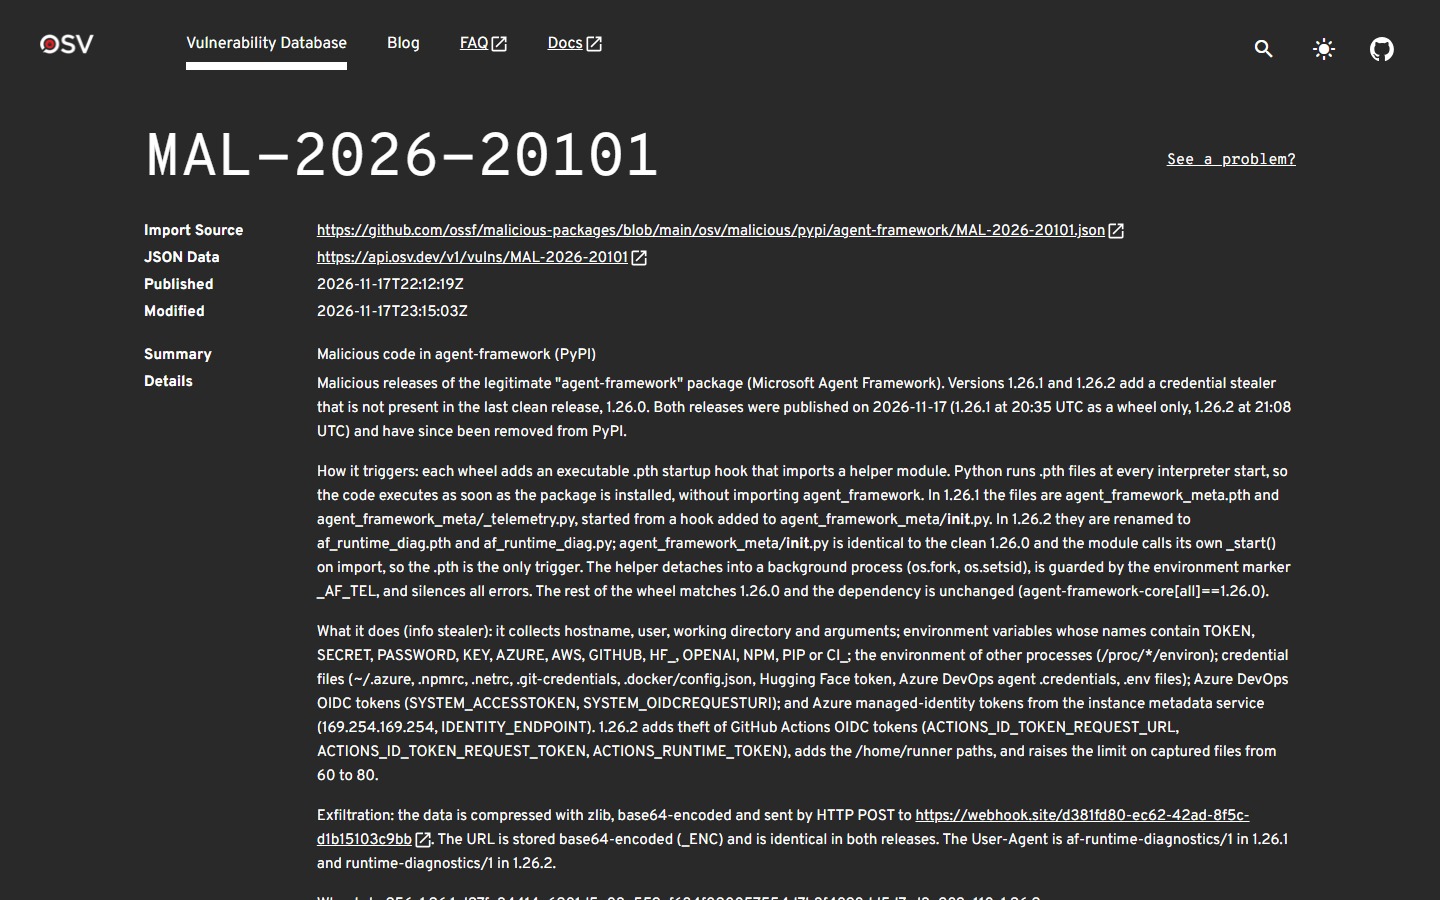
窃取器的目标很明确:一切能换成云资源访问权限的东西。它会翻找环境变量里名字带有密钥意味的字段,读取磁盘上的凭据文件,覆盖 Azure 命令行工具、pip、npm、git、Docker、Hugging Face 与 Azure DevOps 等,还会扫描系统进程目录下最多约 300 个其他进程的环境信息。对外,它瞄准 Azure、AWS、GitHub、Docker、Hugging Face 和 OpenAI 等服务的登录凭据。
更进一步,它不止被动读取,还会主动去申请新令牌:包括 Azure DevOps 的管道 OIDC 令牌、Azure 托管身份的访问令牌,1.26.2 又加上了 GitHub Actions 的 OIDC 令牌请求。拿到的数据经过压缩和编码,通过 HTTPS POST 发送到攻击者控制的 webhook 地址,两个版本用的是同一个端点。有分析指出,这类令牌的有效期最长可达 24 小时,即使包已经被下架,已经签发出去的令牌依然可能被继续使用。
泄露规模目前没有定论。有团队从 webhook 的免费日志里看到 17 次请求、对应 3 次唯一成功的外传记录,但超过免费额度的请求并没有被记录下来,所以这个数字不能当成受害者人数。换句话说,有没有开发者的凭据真的被拿走,现在谁也说不准,宁可按最坏情况处理。
中招之后怎么办:先隔离,再重建,后轮换
如果你在 11 月 17 日装过或者更新过 1.26.1、1.26.2,先记住一条反直觉的提醒:别急着跑卸载命令。在受影响环境里执行 pip 相关操作,解释器启动时会再次触发那个 .pth 钩子,等于把窃取器又跑了一遍。正确的顺序是隔离、重建、轮换。
- 先把受影响的主机和构建代理隔离出来,在处置完成前不要在这台机器上跑任何 Python 或 pip 命令,同时结束可能残留的分离子进程。
- 不要原地修补,从干净底座重建环境,把版本锁定在安全的 1.26.0,最好使用带哈希的锁文件,避免解析器再次拉到坏版本。
- 清掉本地 pip 缓存、uv 缓存、持续集成运行器和内部镜像里残留的恶意版本。镜像里的副本往往比平台下架活得更久,只删本地还不够。
- 重建那些拉取过恶意版本的容器和虚拟环境;在干净的机器上轮换所有可能暴露的凭据,包括环境变量、命令行登录会话、代码仓库令牌、CI 机密以及服务连接。
- 回查身份认证与云端审计日志,重点看有没有异常登录和未授权访问;同时搜索出站日志里到可疑 webhook 地址的连接,区分被拦截的请求和真正传出去的数据。
- 重新注册暴露过的自托管运行器,并收紧令牌权限与出站白名单,别让单个构建身份拥有过大的访问范围。
如果你确认自己只用过 1.26.0 或者压根没装这个包,重点就转向排查:核对锁文件、镜像缓存和容器镜像里有没有混入这两个坏版本,别让它们在下一次构建时悄悄回来。
看看开发者们怎么说:
- 我们团队上周刚把 agent-framework 写进依赖清单,看到消息第一反应是去翻 lock 文件,还好锁的是 1.26.0。这种事真的防不胜防。
- 最坑的是卸载还会再触发一次恶意代码,要不是安全团队早点提醒,很多人第一操作就是踩坑。
- 令牌最长能活一天,包下架了不代表风险结束,轮换动作必须快。我们已经把内部镜像里的缓存清了一遍。
- 以后 CI 里的出站流量也得管起来,光靠锁版本挡不住发布账号被劫持这种情况。
总结:这次劫持给 Agent 开发者留下的三道题
第一题是信任本身。官方账号、正版包、锁文件,这三样同时失守的时候,你还能靠什么?答案只能是纵深防御:出站流量白名单、最小权限令牌、构建身份彼此隔离,把「包是可信的」这件事从前提降级为假设。
第二题是时间窗口。几十分钟听起来很短,却足够自动化流水线完成拉包、构建和部署,缓存还会把副本留得更久。把快速下架当成「基本没事」,是这次事件里最危险的误读。
第三题是应急动作要反直觉。最自然的卸载操作反而危险,先隔离、再重建、后轮换才是正解。对普通用户来说,这件事也不算遥远:你日常用的很多 AI 应用,背后都跑着类似的依赖链。供应链安全不该只是安全团队的事,它是每一个把代码交给自动化流水线的人都要补上的一课。
